

什么是 Cloudflare 验证码?2026 年 Turnstile 指南
Cloudflare 验证码是对 Turnstile、Managed Challenge 等验证机制的统称。在注册页面上,Turnstile 可以在后台验证浏览器,也可能要求你勾选复选框。你要访问的内容加载前,也可能先出现一个独立的验证页面(Challenge Page)。如果流量看起来像是由机器人发出的,Bot Fight Mode 就可能触发这个页面。如果 Cloudflare 让你排队,网站可能启用了 Waiting Room。这个功能用于限制对高流量页面的访问。

要点速览
- 网站可以在表单中嵌入 Turnstile 组件来验证访客,再由应用在服务器端校验收到的令牌。
- Challenge Page 会代替请求的页面返回。网站管理员可以通过响应头确认这一点。
- 当流量符合已知的机器人行为模式时,Bot Fight Mode 可能触发验证。Cloudflare 的多个功能都可能显示同样的 Challenge Page。
- Waiting Room 控制高流量路径的访问。排队 Cookie 用于跟踪访客从进入队列到获准访问的过程。
- 访客通过独立验证页面上的验证后,Cloudflare 可能会设置 cf_clearance Cookie,并在后续请求中检查它。
什么是 Cloudflare 验证码,有什么用?
网站可以借助 Cloudflare 验证减少自动化请求和表单提交。验证既可以在页面加载前触发,也可以嵌入表单。以注册页为例,Turnstile 会根据组件模式和 Cloudflare 的判断自动完成浏览器验证,或要求访客勾选复选框。网站会先校验令牌,再接受注册请求。集成时可参考组件模式和服务端校验文档。
如果出现独立的验证页面(Challenge Page),说明请求的内容还未加载。浏览器可能很快自动完成验证,访客也可能需要进行操作。如果验证页面代替了表单,先确认是哪条安全规则或哪项功能触发了它。如果表单正常加载却无法提交,先检查服务器端的令牌校验结果。
网站可以自行选择在哪些环节启用验证。例如,公开的商品页可以直接访问,而创建账号时可能需要验证。如果真实访客突然大量涌入,例如门票开售时,网站可以使用 Waiting Room,分批放行访客进入结账页。排队可以减轻结账路径的负载,表单验证则可以限制自动提交。
术语说明
- Turnstile 是嵌入网页的浏览器验证组件。网站后端先通过 Siteverify 校验一次性令牌,再允许执行受保护的操作。
- Managed Challenge 是一种在独立页面上进行的验证。Cloudflare 会根据浏览器信号选择验证方式,必要时会要求访客进行操作。
- Bot Fight Mode 是免费套餐的机器人防护功能,对整个域名生效。流量符合已知的机器人行为模式时,它会发起验证。
- Waiting Room 是针对指定主机名和路径的流量控制功能。如果该路径暂时无法接纳更多访客,Waiting Room 可以让他们排队等候。
- Sitekey 是用于标识页面上 Turnstile 组件的公钥。服务端校验使用另一把密钥。
- cf_clearance 是记录验证通过状态的浏览器 Cookie。Cloudflare 据此判断是否需要对后续请求发起验证。
Turnstile、Managed Challenge、Bot Fight Mode 和 Waiting Room 的区别
| 功能 | 出现位置 | 访客看到的内容 | 结果 | 配置方 |
|---|---|---|---|---|
| Turnstile,嵌入式验证组件 | 网页或表单内 | 视配置而定,可能显示复选框、状态提示,也可能没有可见组件 | 验证令牌。启用预放行(pre-clearance)后,也可能签发 cf_clearance。 | 应用或网站管理员创建组件并实现校验。 |
| Managed Challenge,独立页面上的自适应验证 | Cloudflare 边缘节点,在请求的内容返回之前 | 全页验证,可能自动完成,也可能要求访客操作 | 验证成功后设置 cf_clearance Cookie。 | 区域管理员可在安全规则中选择该操作。Cloudflare 也可以通过 Under Attack 等功能触发验证。 |
| Bot Fight Mode,免费套餐中对整个域名生效的机器人防护 | Cloudflare 边缘节点,功能已启用且流量符合已知的机器人行为模式时 | 可能出现独立的验证页面。 | 结果由触发的验证决定。 | 区域管理员在 Security 设置中启用。 |
| Waiting Room,用于控制放行的访问队列 | Cloudflare 边缘节点,对指定主机名和路径生效 | 排队启用时显示等待页面。显示内容取决于模板和配置。 | 用于记录排队和会话状态的 __cfwaitingroom Cookie。 | 区域管理员设置路径和流量阈值。可用选项取决于套餐。 |
Turnstile。 即使网站没有使用 Cloudflare CDN,开发者也可以在注册表单中加入该组件。预放行文档介绍了组件如何额外签发用于放行的 Cookie。组件的主机名必须与 Cloudflare 中已注册且配置了相关 WAF 规则的区域匹配。后端仍须校验令牌。
网站管理员可以通过自定义 WAF 规则,对符合条件的请求发起验证。 Cloudflare 会根据信号作出判断。有时浏览器可自动完成验证,有时则需要访客操作。具体配置可参考 Cloudflare 的验证页面部署指南。
Bot Fight Mode。 启用后,该功能对整个域名生效,可以对来自浏览器、移动应用及 API 的流量发起验证。自定义 WAF 规则无法跳过 Bot Fight Mode。符合条件的付费套餐提供 Super Bot Fight Mode,可以更细致地控制不同类别的机器人流量。
Waiting Room。 启用后,当活跃用户数或每分钟新增用户数接近设定阈值时,系统便可能开始排队。Business 和 Enterprise 套餐提供基础等待室,Enterprise 附加功能则提供更多排队选项和可见的 Turnstile 模式。排队 Cookie 会记录排队和放行状态。
想进一步了解这两种验证流程,可以参阅 Cloudflare Bot Challenge 和 Turnstile 如何保护网络流量。
如何判断当前看到的是哪种验证?
先看网站内容是否已加载。嵌入式 Turnstile 组件可能出现在已加载页面的表单旁。Challenge Page 也可能显示类似的复选框,但整个验证页面会代替请求的内容。如果页面提示你排队等候,有时还会显示预计等待时间,那就是 Waiting Room。
如果你正在为获授权的测试评估 Cloudflare 验证码求解工具,应先确认看到的是哪种界面,再配置测试。处理支持工单时也要区分这几种情况。如果工单只写了“CF CAPTCHA”,可以问访客当时还能否看到表单,还是遇到了单独的验证页面。
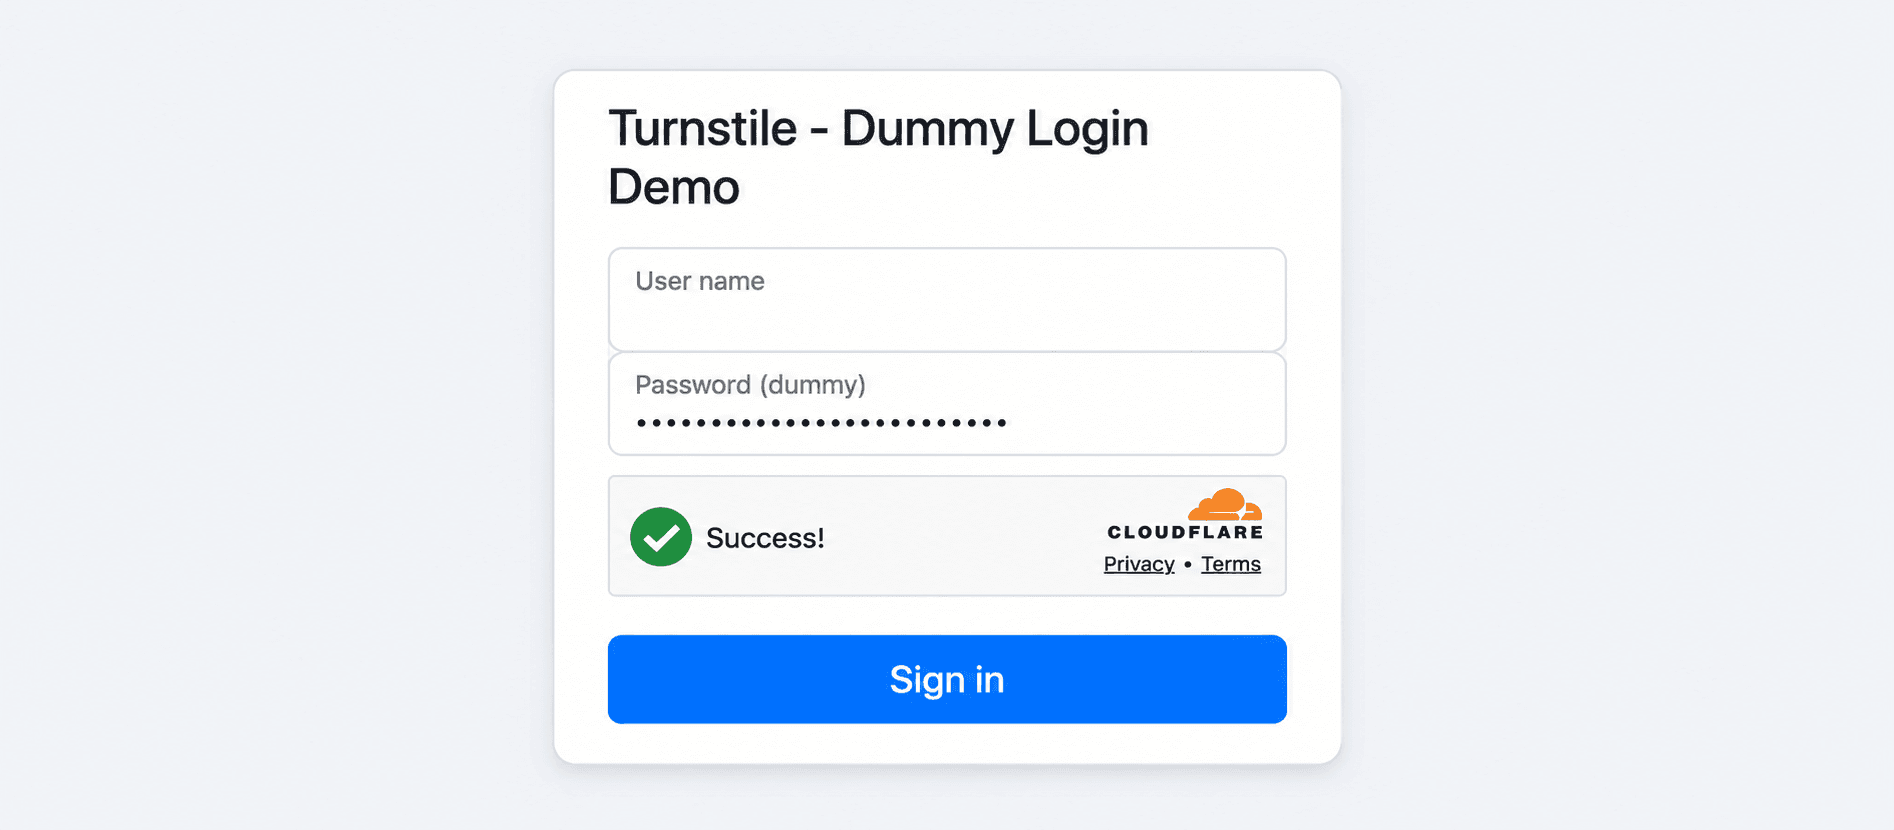
表单旁的嵌入式组件
组件可能在表单内或表单旁显示加载状态、复选框或验证成功提示。如果你管理该网站,可以对照 Cloudflare 控制台中的组件配置检查集成情况,再确认后端是否确实校验了令牌。
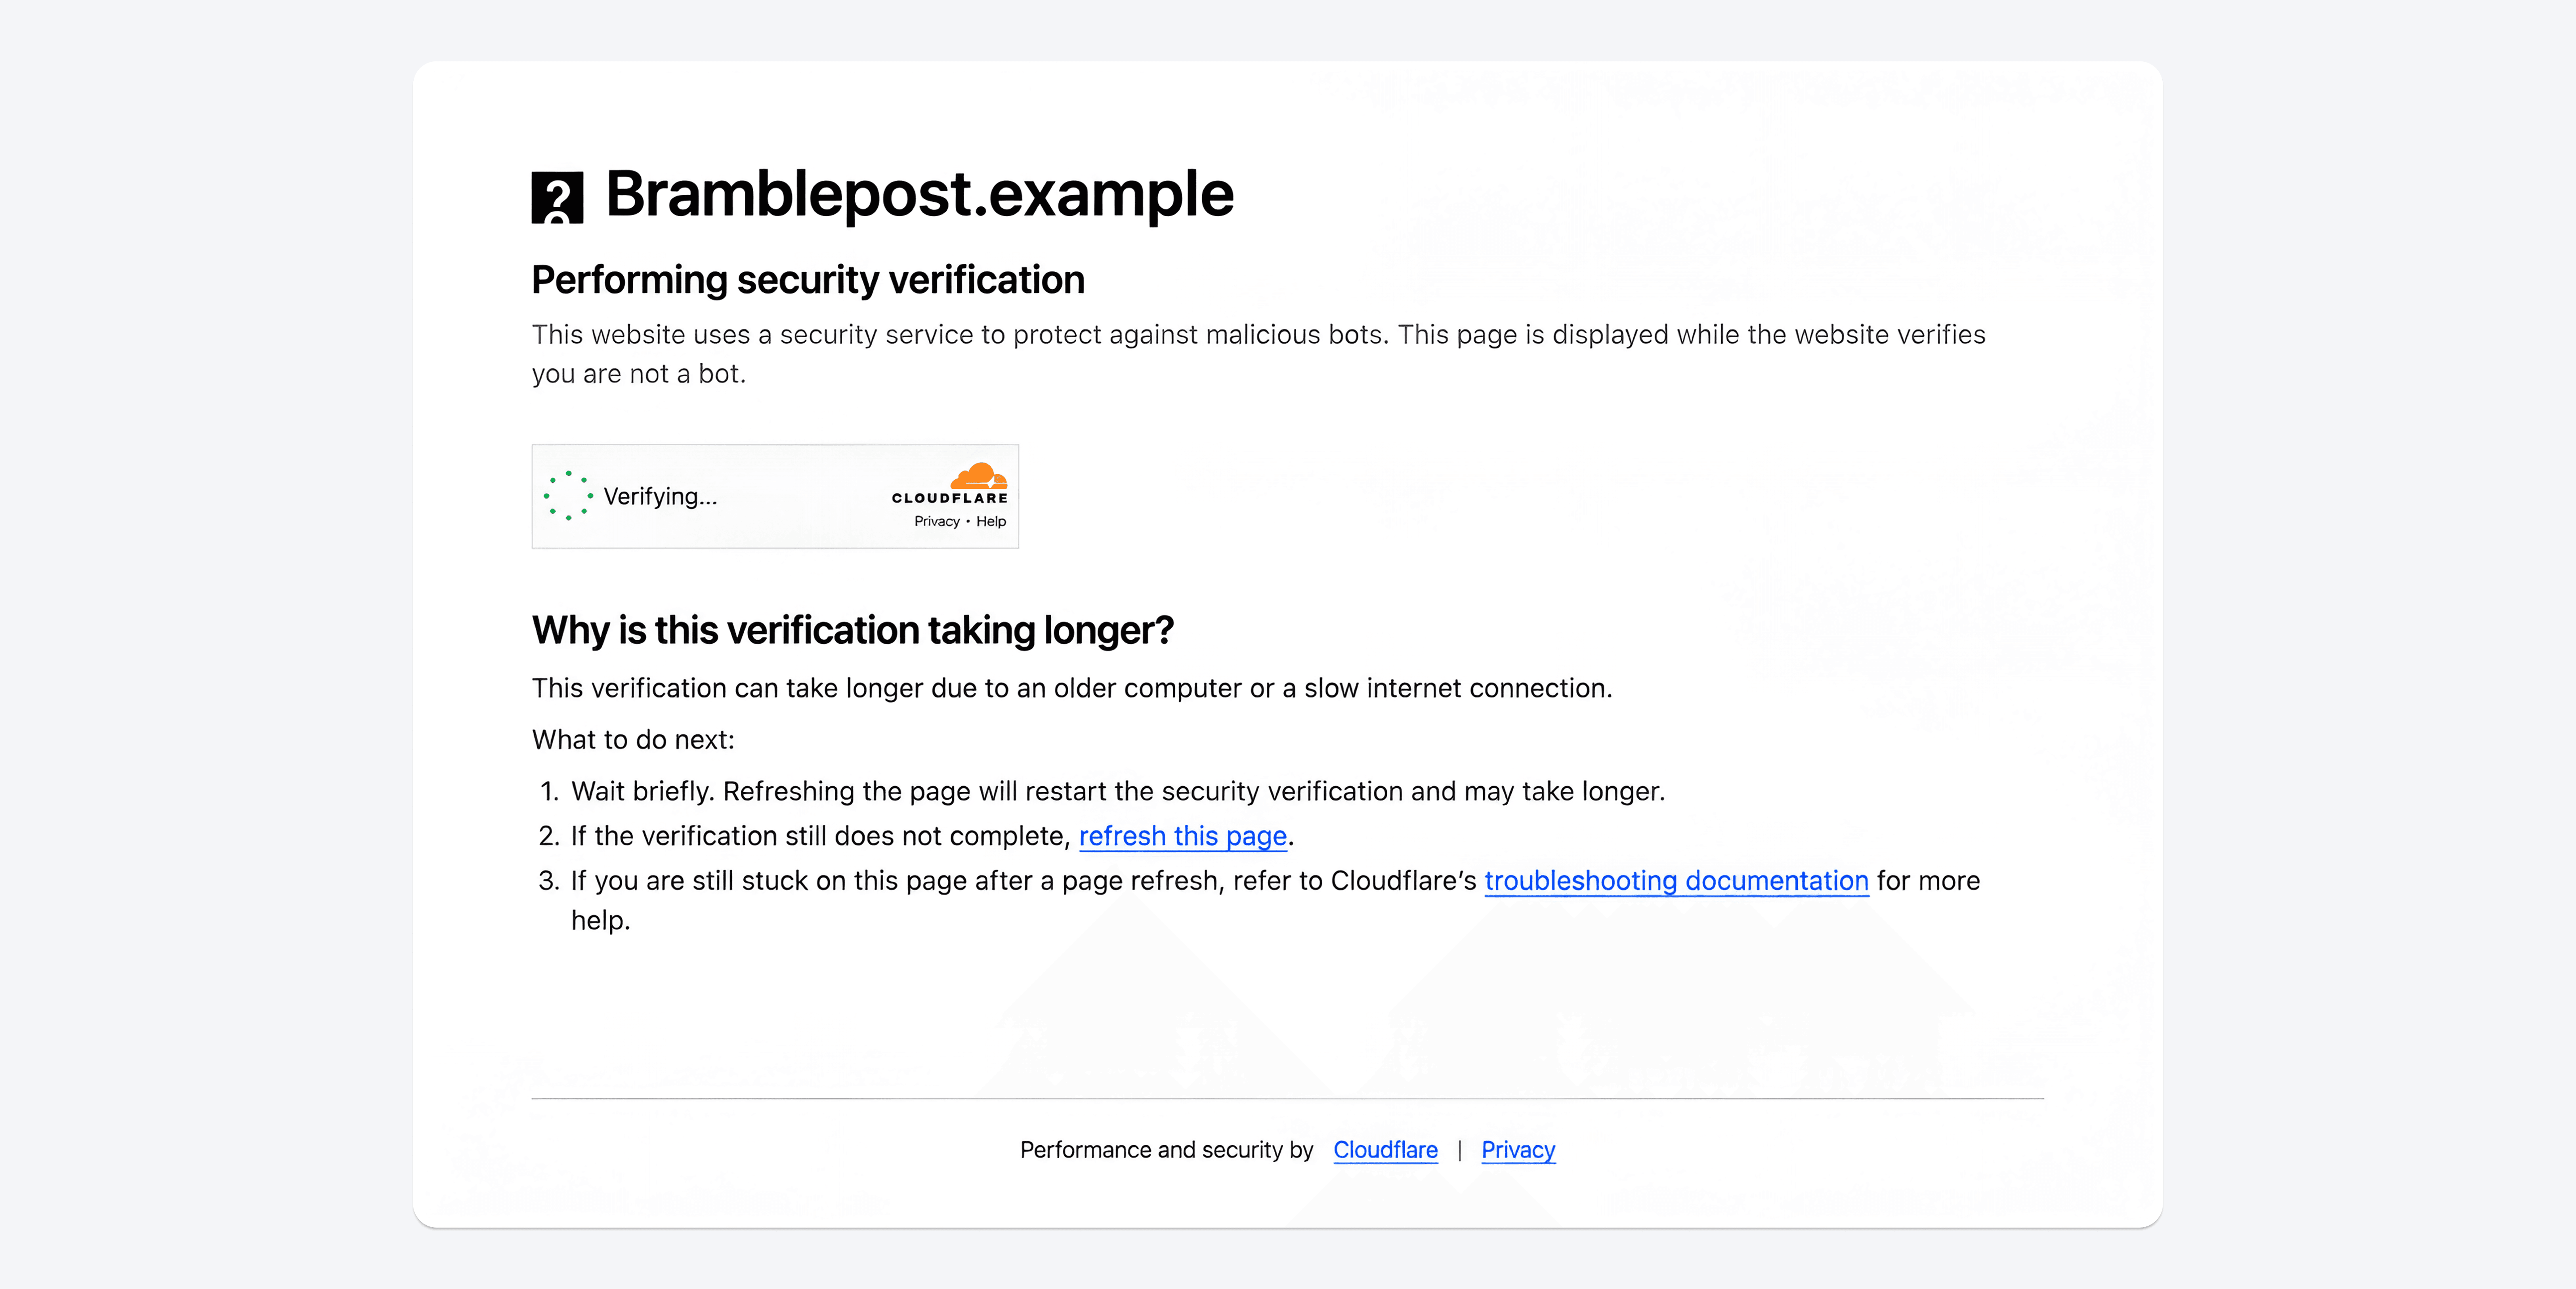
请求页面加载前的 Cloudflare 验证
你可能会在目标页面加载前看到“Just a moment…”。要确认是否为 Challenge Page,可打开 DevTools,找到收到验证页面的请求,查看响应头中是否有 cf-mitigated: challenge。即使请求预期接收其他格式,Cloudflare 也会以 text/html 返回验证页面。要确认触发原因,可以查看该区域的安全设置和事件。
在一次抓取的示例中,初始请求返回 HTTP 403,HTML 中还有一个带 __cf_chl_f_tk= 参数的 challenge-form 元素。
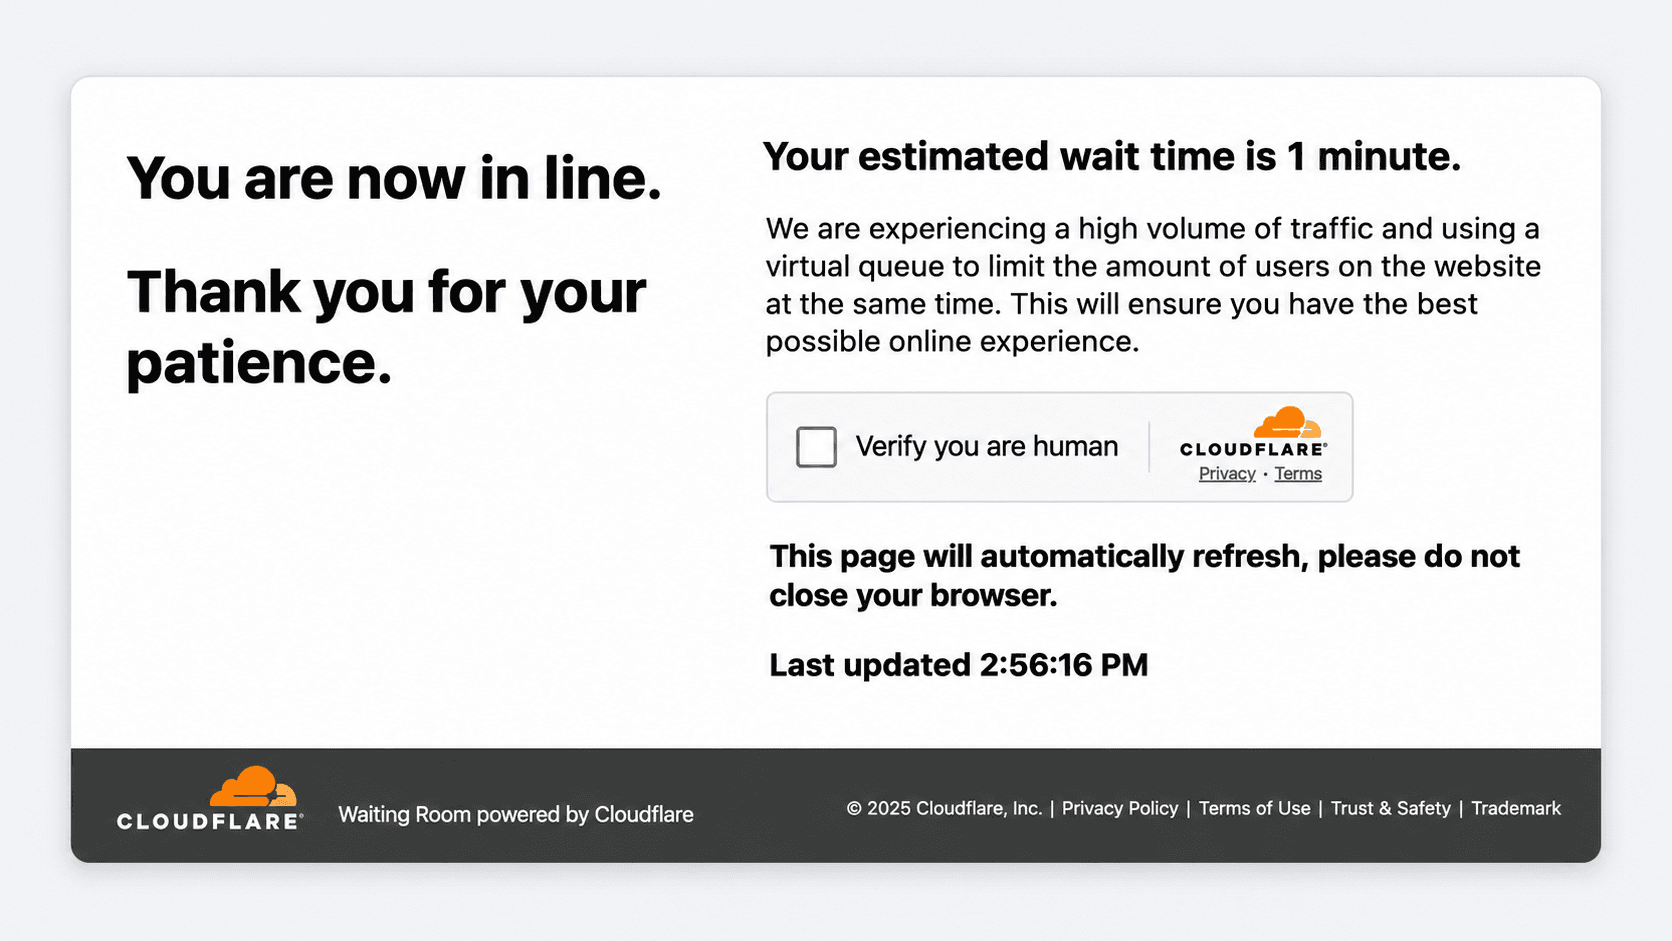
访问高流量路径前的排队页面
如果页面提示你正在排队,先看排队提示和预计等待时间,再找验证提示。网站可以自定义排队页面,有时也会在页面中加入 Turnstile。网站管理员可以在 Waiting Room 中确认配置的主机名和路径,再与模板预览对照。Waiting Room Cookie 用于跟踪排队会话。
如何确认自己管理的网站是否启用了 Bot Fight Mode?
Bot Fight Mode 或其他安全功能需要发起验证时,Cloudflare 可能显示同样的独立验证页面。要确认 Bot Fight Mode 是否启用,可打开该区域的 Security → Settings,按 Bot traffic 筛选。要确定某条请求由哪项功能触发了验证,可打开 Security → Analytics → Events,查看对应事件的 Service 字段中是否有 Bot Fight Mode。具体操作见 Cloudflare 的设置和事件文档。
验证页面的工作原理:IUAM 和 cf_clearance
Under Attack 模式会在独立页面上验证浏览器,帮助缓解应用层 DDoS 攻击。Cloudflare 建议在区域已经遭受攻击、正常流量可能受影响时使用该模式。访客通过验证后即可访问请求的页面。
网站启用 Under Attack 模式后会发生什么?
区域概览中的开关标为 Under Attack Mode,也称“I’m Under Attack Mode”,简称 IUAM。该模式默认关闭。网站管理员可以在整个区域启用该模式,也可以通过 Configuration Rule 将它限定在网站的某个部分。如果攻击流量主要集中在一个版块,采用较小的范围可以让其余版块照常提供服务。
Under Attack 模式生效时,Cloudflare 可能先显示 Managed Challenge,等浏览器通过验证后再返回目标页面。验证可能自动完成,也可能要求访客操作。浏览器需要启用 JavaScript 才能显示并完成验证。
Cloudflare 在 Under Attack 模式的预览中说明,“Checking your browser before accessing…”这一特定验证会在五秒内得出结果。其他验证页面可能要求访客操作。如果访客反馈访问延迟,先记录受影响的 URL 和问题出现的时间,再检查当时是否启用了全局设置或针对该路径的规则。
Under Attack 模式也可能影响第三方分析工具。由于验证页面会推迟对目标页面的访问,而且依赖 JavaScript,Cloudflare 提醒网站管理员留意对这些工具的影响。复盘事件时,可将模式生效的时间与受影响的路径及分析数据对照。
cf_clearance Cookie 有什么用?
访客通过独立页面上的验证后,Cloudflare 会设置 cf_clearance,并将其与访客及设备关联。区域管理员可在 Challenge Passage 中设置有效期,默认为 30 分钟。Cloudflare 仍可能要求进行更高级别的验证;如果 Precursor 处于 Armed 模式,也可能重新评估放行状态。Challenge Passage 不适用于速率限制规则。
Cloudflare Turnstile 和 reCAPTCHA 有什么区别?
Cloudflare Turnstile 会向应用提供验证令牌,应用需先校验令牌,再接受相应操作。组件处于 Managed 模式时,可能自动完成浏览器验证,也可能显示复选框。Invisible 模式下,组件不可见。使用 Google 的 reCAPTCHA v2 Checkbox 时,访客需要勾选“I’m not a robot”,之后可能还要完成额外验证。reCAPTCHA v2 Invisible 可以在访客点击受保护的按钮时运行,必要时仍会要求操作。详见 Google 的 reCAPTCHA 版本对比。
Turnstile 和 reCAPTCHA v3 都会签发令牌。服务器校验 v3 令牌时,Google 还会返回一个评分,访客无需中断操作。应用根据评分和对应的操作决定如何处理。例如,登录请求的评分较低时,应用可以要求进一步验证。详见 Google 的 reCAPTCHA v3 集成指南。
Cloudflare 在 Turnstile Privacy Addendum 中列出了客户端 IP 地址、TLS 指纹和 User-Agent 请求头等信号。Google 的 reCAPTCHA 常见问题说明,_GRECAPTCHA 是用于风险分析的 Cookie。两份文件披露的是验证流程中的不同环节,仅凭这些信息很难全面比较双方的数据收集范围。另见 reCAPTCHA v2、v3 和 Enterprise 的区别以及如何在网站中接入验证码。
CapMonster Cloud 的 Cloudflare 验证码任务
CapMonster Cloud 的 Cloudflare 验证码求解服务支持嵌入式 Turnstile。API 文档在 TurnstileTask 下介绍了三种场景,共四种配置。
- Turnstile Task 用于嵌入式组件,返回验证令牌。
- Challenge Task 用于独立页面上的验证,返回令牌或用于放行的 Cookie。
- Waiting Room Task 用于排队环节的验证,返回的放行 Cookie 与排队 Cookie 不同。
下表列出了 CapMonster Cloud 的任务配置及对应的 API 返回结果。
| 集成场景 | cloudflareTaskType | 部分请求字段 | API 返回结果 |
|---|---|---|---|
| 嵌入式 Turnstile | 无需设置 | 必填:websiteURL 和 websiteKey。可选:pageAction、data 和 userAgent | 验证令牌 |
| 独立页面验证 | token | 必填字段包括 websiteURL 和 websiteKey | 验证令牌 |
| 独立页面验证 | cf_clearance | 必填字段包括 websiteURL 和 websiteKey | 放行 Cookie |
| Waiting Room | wait_room | 必填字段包括 websiteURL 和 websiteKey | 放行 Cookie(solution.cf_clearance) |
完整的必填字段列表见各任务类型的文档。
使用 CapMonster Cloud Node.js SDK 处理 Turnstile 任务
CapMonster Cloud 的 Node.js SDK 只需调用一次 Solve,即可处理嵌入式 Turnstile 任务。
// https://github.com/CapMonsterCloud/capmonster-nodejs-captcha-solver

const {
 CapMonsterCloudClientFactory,
 ClientOptions,
 TurnstileRequest,
} = require("@zennolab_com/capmonstercloud-client");

const API_KEY = "YOUR_API_KEY"; // Specify your CapMonster Cloud API key

async function solveTurnstile() {
 const client = CapMonsterCloudClientFactory.Create(
   new ClientOptions({ clientKey: API_KEY }),
 );

 // Basic example without proxy
 // CapMonster Cloud automatically uses its own proxies
 let turnstileRequest = new TurnstileRequest({
   websiteURL: "https://yourwebsite.com/page-with-turnstile",
   websiteKey: "your-website-key",
 });

 // Example using your proxy
 // Uncomment this block if you want to use your own proxy
 /*
 const proxy = {
   proxyType: "https",
   proxyAddress: "123.45.67.89",
   proxyPort: 8080,
   proxyLogin: "username",
   proxyPassword: "password",
 };

 turnstileRequest = new TurnstileRequest({
   websiteURL: "https://yourwebsite.com/page-with-turnstile",
   websiteKey: "your-website-key",
   proxy,
 });
 */

 // You can check your balance if necessary
 const balance = await client.getBalance();
 console.log("Balance:", balance);

 const result = await client.Solve(turnstileRequest);
 console.log("Solution:", result.solution);
}

solveTurnstile().catch(console.error);
如果直接使用 REST API,createTask 会返回 taskId。将该 ID 传给 getTaskResult,即可查询任务状态,并在任务完成后获取结果。
用 Selenium 测试集成了 Turnstile 的注册流程
Cloudflare 的测试密钥支持验证成功、令牌被拒绝和令牌重复使用三种场景。这里以验证成功为例。在本地测试注册页上,为组件和 Siteverify 配置始终验证成功的测试密钥。组件验证成功后,启用 signup-submit。只有服务器端验证成功,才将 signup-status 设为“Signup accepted”。
const assert = require("node:assert/strict");
const { Builder, By, until } = require("selenium-webdriver");

async function testSignup() {
  const driver = await new Builder().forBrowser("chrome").build();
  try {
    await driver.get("http://localhost:3000/test/signup");
    const email = await driver.wait(until.elementLocated(By.id("email")), 10000);
    await driver.wait(until.elementIsVisible(email), 10000);
    await email.sendKeys("qa@example.test");

    const submit = await driver.wait(until.elementLocated(By.id("signup-submit")), 10000);
    await driver.wait(until.elementIsEnabled(submit), 10000);
    await submit.click();
    const status = await driver.wait(until.elementLocated(By.id("signup-status")), 10000);
    await driver.wait(until.elementTextIs(status, "Signup accepted"), 10000);
    assert.equal(await status.getText(), "Signup accepted");
  } finally {
    await driver.quit();
  }
}

testSignup().catch((error) => {
  console.error(error);
  process.exitCode = 1;
});
常见问题

NB: 请注意,本产品仅用于对您自身的网站以及您依法拥有访问权限的资源进行自动化测试