

BrowserScan 2026 评测:浏览器指纹检测
BrowserScan(browserscan.net)是一款免费的浏览器指纹检测工具,可以查看网站能获取哪些浏览器和设备信息。你可以用它检查使用 VPN 时是否存在泄漏、查看测试配置,或了解当前的隐私设置会暴露哪些信息。检测本身不会更改这些设置,也无法阻止网站追踪。
报告会给出指纹真实性评分。2026 年,指纹检测工具和反机器人系统可以交叉比对 User-Agent Client Hints(UA-CH)、页面元素的测量结果(client rects)、音频和 WebGL 等信号,判断这些数据是否一致。如果数据存在矛盾,网站的防护系统可能会把真实用户的浏览器误判为机器人。
本文介绍 BrowserScan 的检测项目、真实性评分的解读方法,以及这些信号在机器人检测中的作用。文中还会比较 BrowserScan、CreepJS 和 BrowserLeaks,说明如何运行检测,并回答常见问题。

BrowserScan 是什么?
浏览器指纹识别会综合浏览器和设备的信息,帮助网站识别浏览器。BrowserScan 可以查看你的浏览器会暴露其中哪些信息。browserscan.net 的基础检测免费,无需注册。
为撰写这篇评测,我们实际运行了 BrowserScan,并截取了指纹检测、Client Hints、WebRTC 检测结果和真实性评分的画面。所有截图均取自测试时的实际界面。
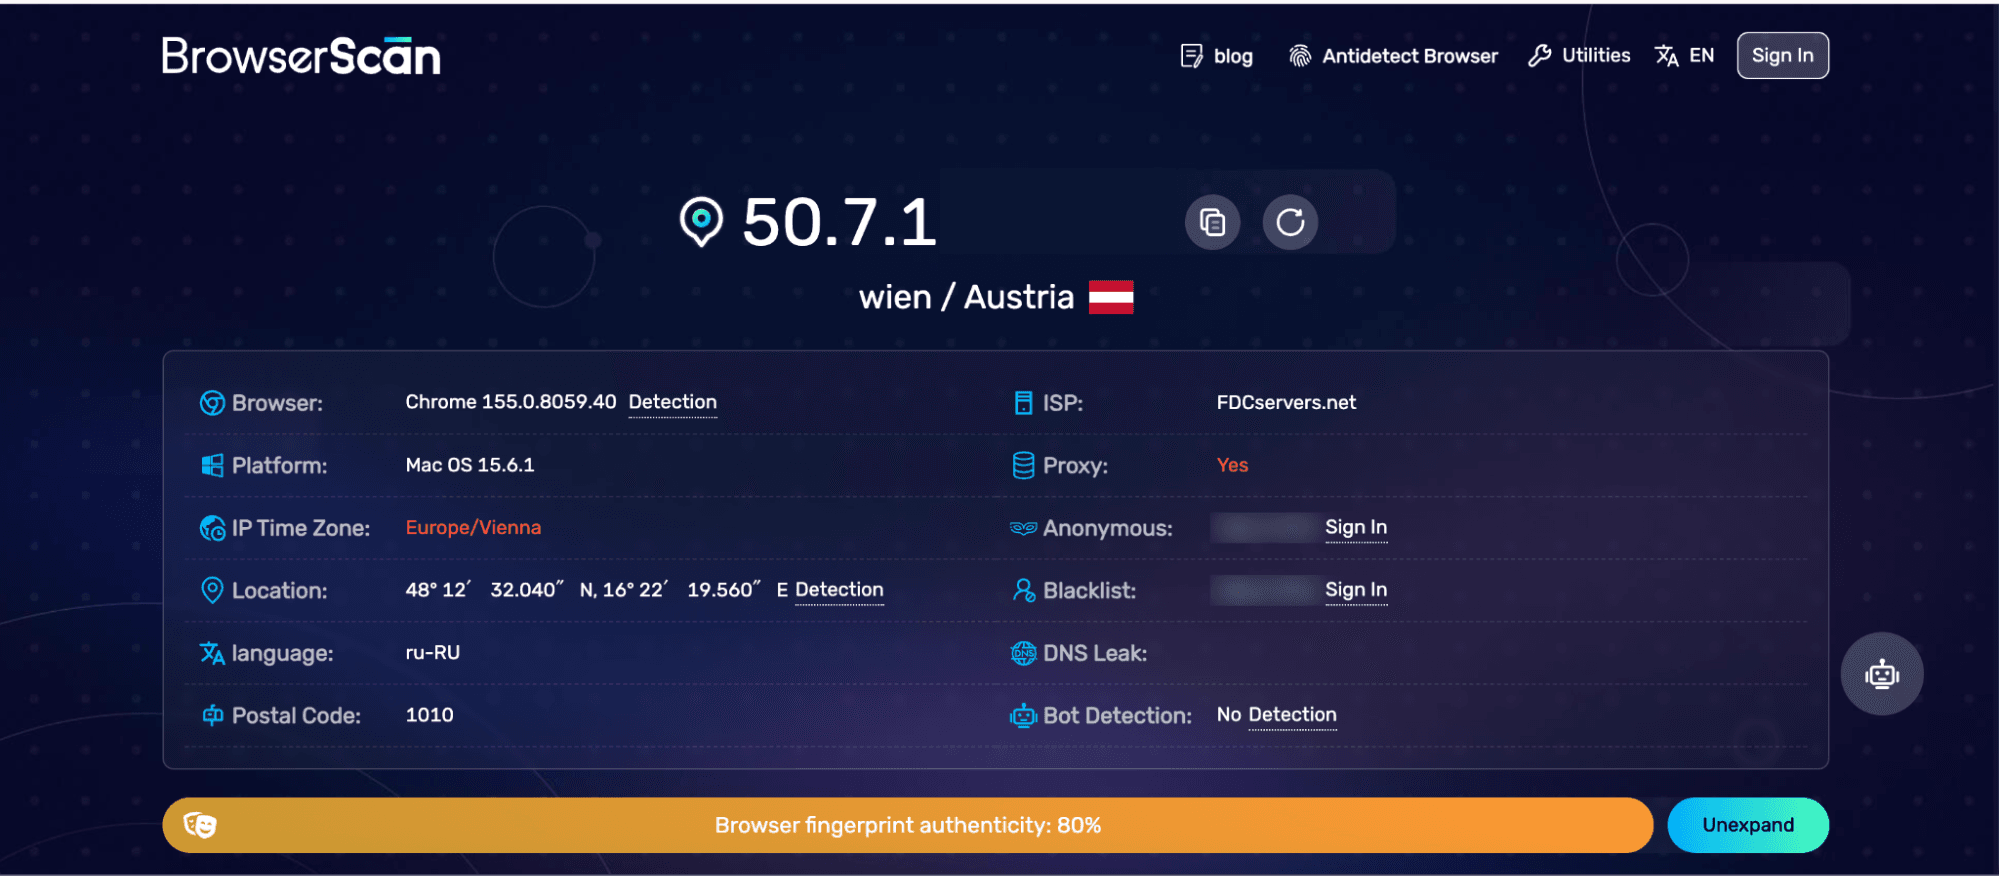
据 BrowserScan 介绍,它会检查 50 多项属性,包括浏览器版本、操作系统、语言、时区、屏幕分辨率,以及显卡或图形芯片。
哪些人适合使用 BrowserScan?
如果你想了解自己的隐私设置,可以通过报告查看网站能读取哪些浏览器信息,例如语言、屏幕分辨率和图形信息。使用 VPN 时,可以通过 WebRTC 检测结果查看浏览器暴露了哪些 IP 地址。DNS 有单独的检测页面,页面会列出接收 DNS 查询的服务器。
开发人员和 QA 工程师可以在更新浏览器或安装扩展前后各运行一次检测。对照两份报告,更容易找出浏览器配置发生了哪些变化。
BrowserScan 也可以用来初步检查指纹浏览器的配置。本文主要介绍如何解读检测结果,以及这些结果有哪些局限。
BrowserScan 有哪些功能边界?
BrowserScan 的作用是显示浏览器会暴露哪些信息。它不提供 VPN、指纹浏览器或验证码识别功能,也不会更改浏览器设置或让浏览变得匿名。
即使真实性评分很高,也仍然可能遇到验证码或访问限制。网站还会考虑 IP 地址的信誉、请求频率以及你在页面上的操作方式。这些因素都有可能让网站标记你的流量。
2026 年 BrowserScan 能检测哪些内容?
浏览器指纹的组成(Canvas、WebGL、音频、字体等)
主报告包含浏览器设置以及图形和音频测试结果。
- User-Agent(UA)。用于识别浏览器报告的浏览器类型和操作系统。
- Canvas。绘制一张测试图像,并根据图像计算哈希值。字体和图形处理方式都可能影响 Canvas 指纹。
- WebGL。显示 WebGL 指纹、图形厂商和渲染器。渲染器可以是负责图形渲染的硬件或软件。
- 音频。通过处理音频信号生成音频指纹,过程中不会录制麦克风输入。
- 字体。检测可用字体。不同的字体组合有助于区分设备。
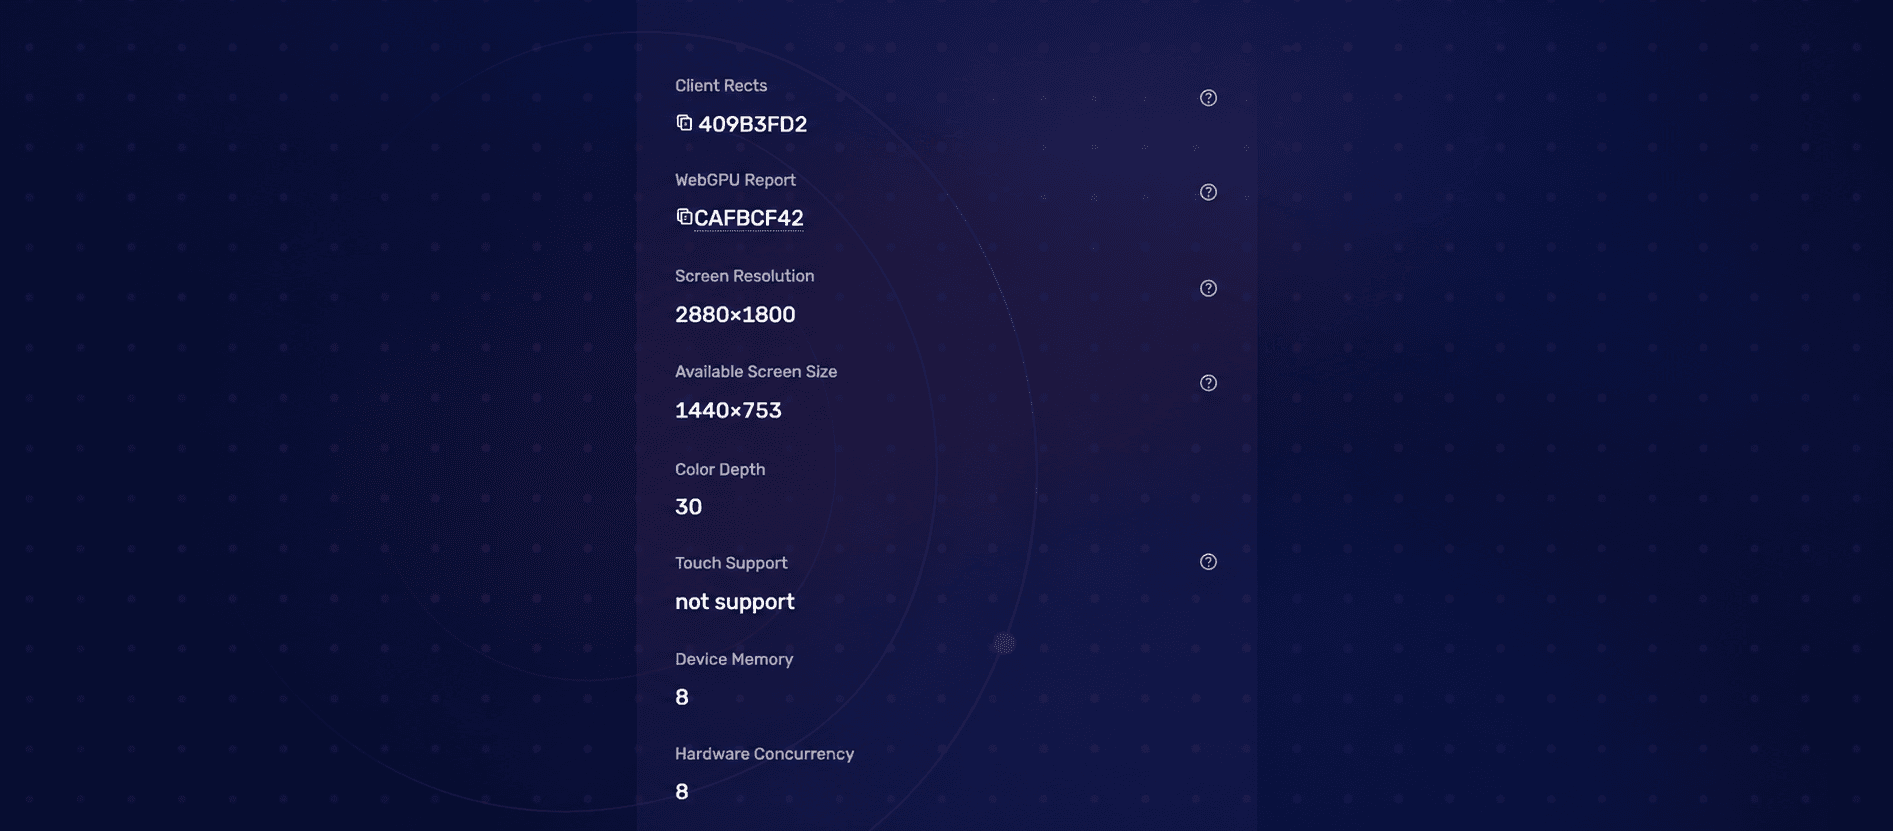
- 屏幕。显示分辨率、可用屏幕区域和色深。色深是浏览器报告的用于表示单个像素颜色的位数。
- 时区和语言。显示网站可以读取的区域设置。
- 逻辑处理器数量。显示 navigator.hardwareConcurrency 返回的逻辑处理器数量。四核 CPU 可能有八个逻辑处理器,但浏览器报告的数量可能更少。
插件。包括 Flash、ActiveX 和 Java 等旧技术的检测。已安装的扩展可在单独的 Plugin Detection 页面检查。
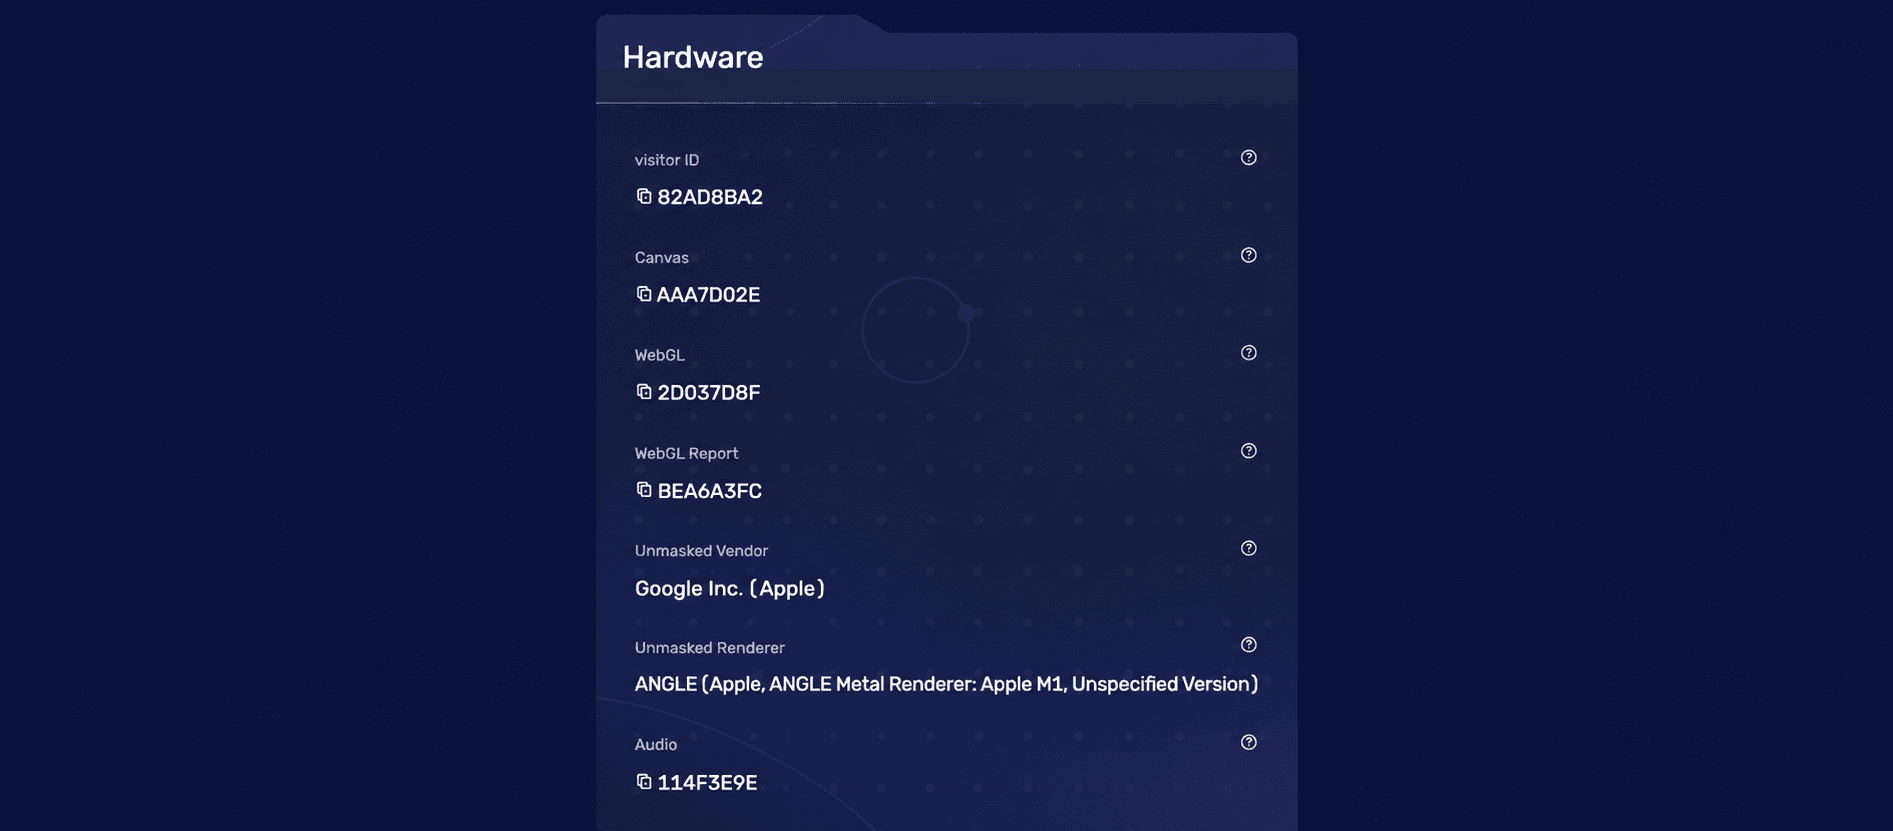
Hardware 部分列出了图形和渲染测试结果
Client Hints、client rects 和一致性检查
一致性检查用于判断浏览器报告的各项信息在逻辑上是否相符。浏览器更新、隐私设置或功能不受支持也可能导致数据不一致,因此不能仅凭一项差异就认定使用了机器人。
User-Agent Client Hints(UA-CH)在常规 User-Agent 字符串之外提供有关浏览器和平台的信息。Chromium 通常会默认发送三个低熵请求头(Sec-CH-UA、Sec-CH-UA-Mobile 和 Sec-CH-UA-Platform)。网站如有需要,可以请求更详细的信息。比对这些信号可以发现冲突,例如不同字段报告了不同的操作系统。Windows 11 在简化后的 User-Agent 字符串中显示为 Windows NT 10.0,则属于正常情况。Firefox 和 Safari 不支持 UA-CH。
macOS 上的 Chrome User-Agent 示例:
Mozilla/5.0 (Macintosh; Intel Mac OS X 10_15_7) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/157.0.0.0 Safari/537.36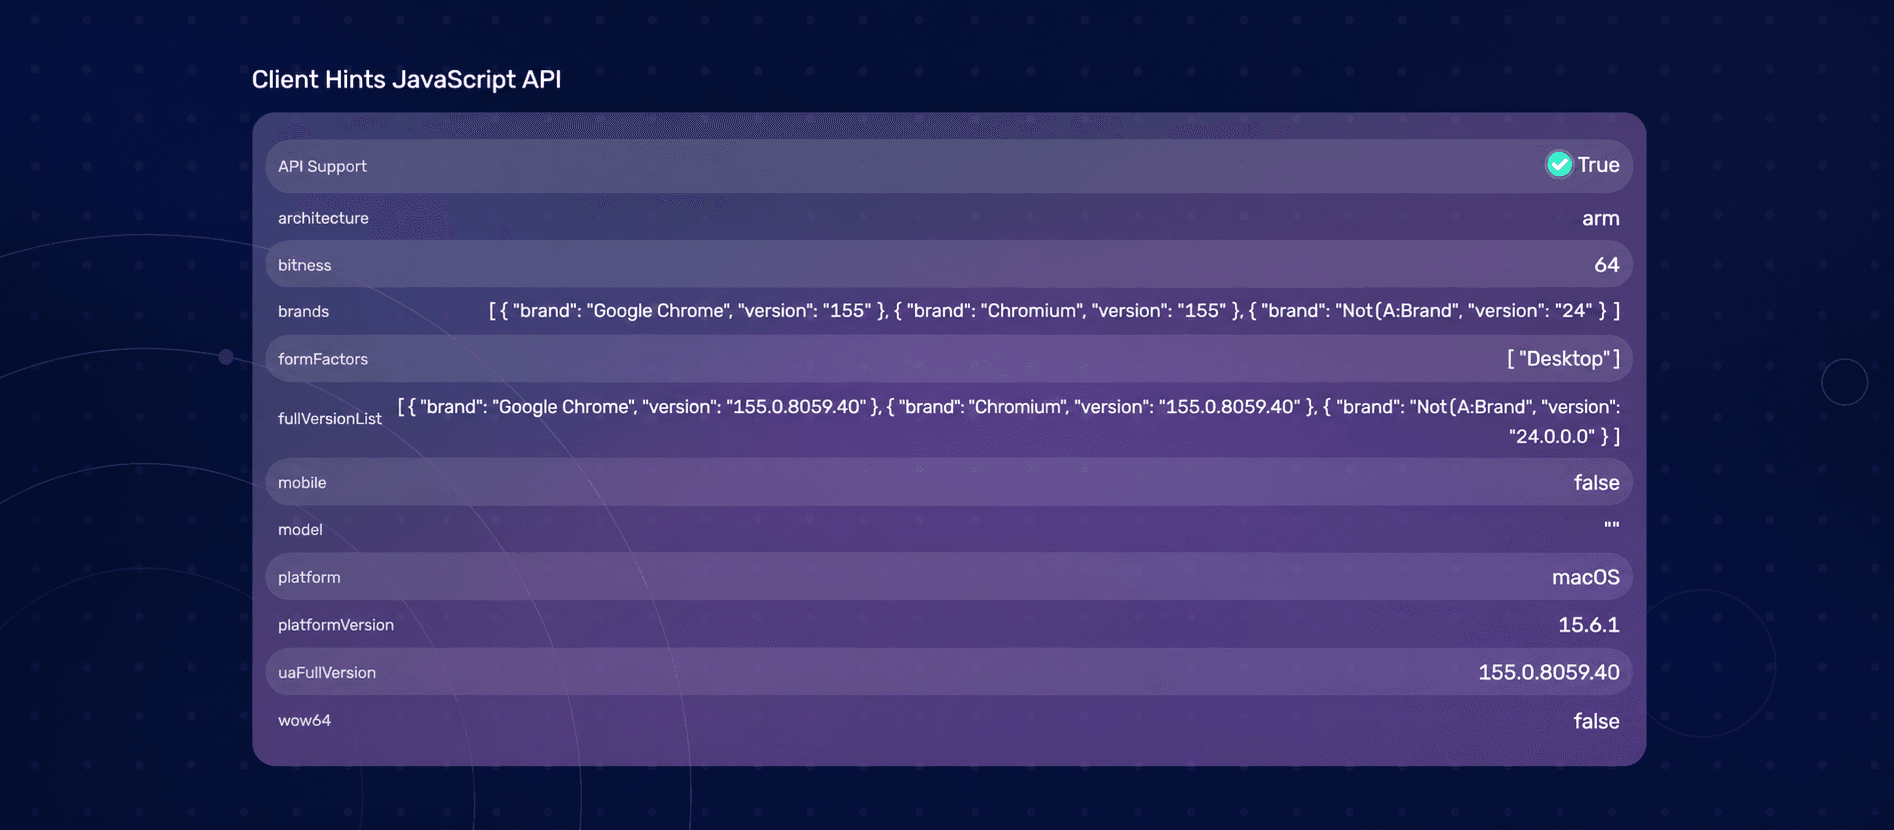
Hardware 部分的 Client Rects 测试会测量页面元素的尺寸和位置。字体、浏览器的渲染方式以及显示设置都可能影响测量结果。这些数据可作为另一项比对依据。如果测量结果与所报告的浏览器或平台不太相符,可以进一步排查。仅凭 Client Rects 的数值差异,无法证明存在数据伪造或自动化操作。
连接与泄漏检测(IP、WebRTC、DNS)
BrowserScan 的 IP 部分会显示公网 IP 地址、网络服务提供商和大致位置。连接 VPN 后,这里通常会显示 VPN 服务器的地址。
WebRTC 检测会检查浏览器用于语音和视频通话的功能是否暴露了其他 IP 地址。如果启用 VPN 后仍显示你平时使用的公网 IP 地址,可能存在泄漏。
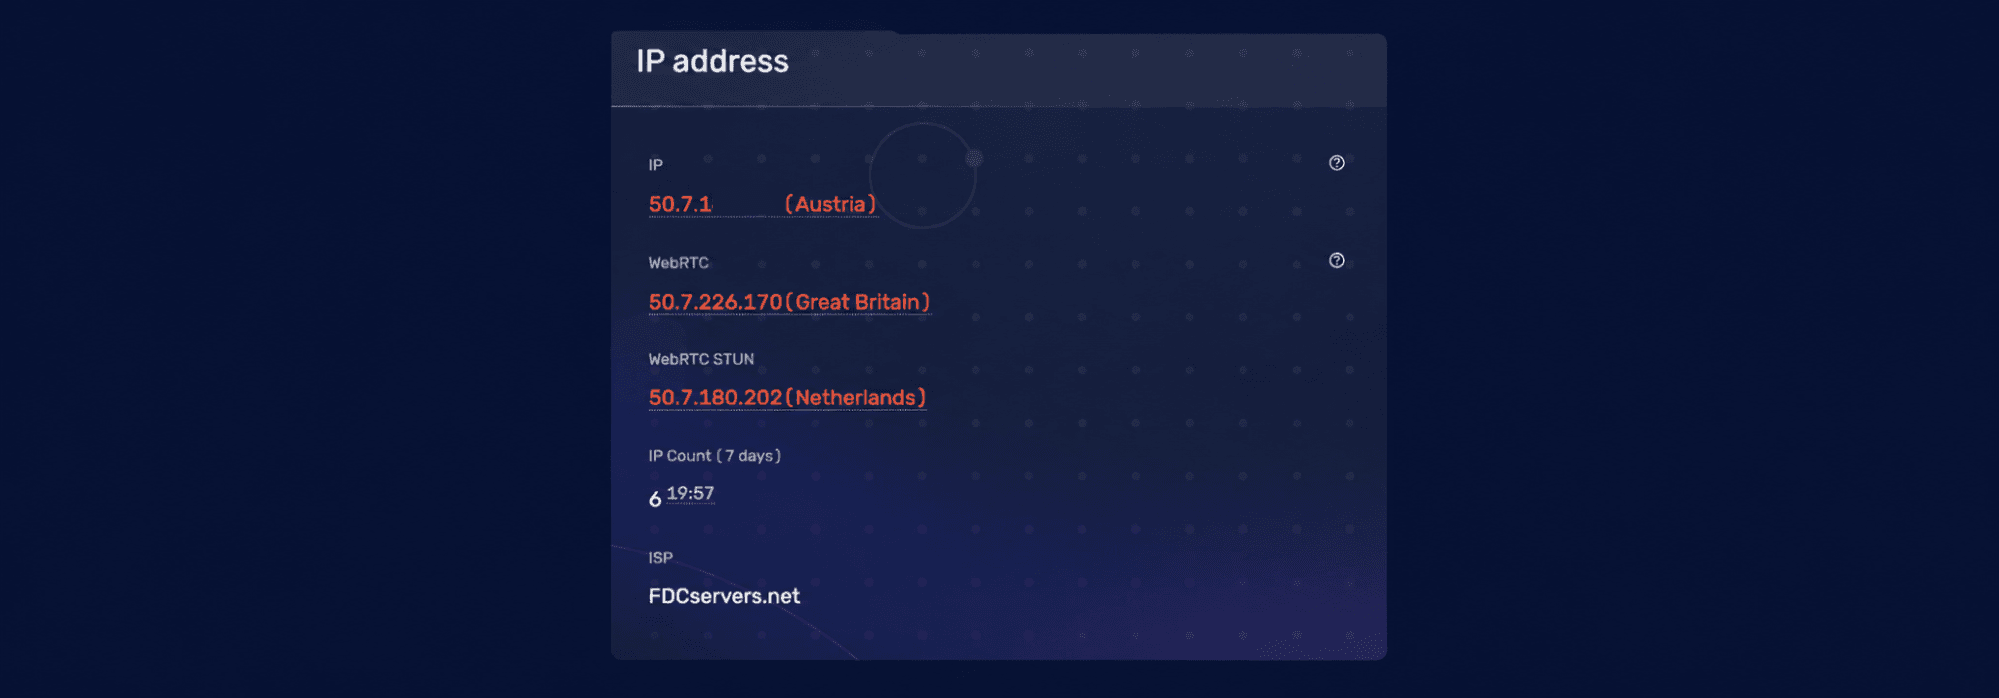
DNS 检测会找出将域名解析为 IP 地址的服务器。启用 VPN 后,如果本应由 VPN 处理的 DNS 查询仍发往互联网服务提供商的 DNS 服务器,可能存在泄漏。
BrowserScan 也会显示浏览器的时区,这个时区可能与 IP 地址对应位置的时区不同。
如何解读 BrowserScan 的真实性评分?
真实性评分汇总了 BrowserScan 的检测结果,但单看百分比无法知道哪些检查影响了评分。报告会列出各项扣分原因,BrowserScan 则未公开完整的权重计算公式。
高分通常意味着什么?
高分表示 BrowserScan 在你的浏览器配置中发现的异常设置或不一致之处较少。这个分数无法说明网站有多容易在多次访问中识别出同一个浏览器。
辨识度高的指纹也可以获得高分。高分无法保证浏览隐私,也无法保证网站会将访问者判定为真人。例如,95% 是 BrowserScan 给出的评分,不能解读为有 95% 的概率避开追踪或验证码。
哪些情况可能导致扣分?
先查看报告列出的扣分项,再排查以下情况。下方的数值和扣分幅度仅用于举例,不能用来推导 BrowserScan 的评分公式。
- VPN 已启用,但 WebRTC 仍暴露了你平时使用的公网 IP 地址。
- 浏览器时区与 IP 地址对应位置的时区不一致。
- User-Agent 显示 Windows,但 Client Hints 显示 macOS。
- 部分 API 被隐私设置拦截,或当前浏览器不支持这些 API。
检测结果示例
| 参数 | 结果 |
|---|---|
| 公网 IP 地址 | 203.0.113.10 |
| 浏览器 | Chrome 157.0.8103.38 |
| 操作系统 | macOS 15.6.1 |
| IP 地址对应位置 | 奥地利维也纳 |
| 根据 IP 地址确定的时区 | Europe/Vienna |
| 浏览器时区 | Europe/Moscow |
| 时区是否一致 | 检测到时区不一致(示例) |
| WebRTC 检测到的公网 IP 地址 | 198.51.100.24 |
| 检测到不同的 IP 地址 | 示例扣分项,未设固定扣分值 |
| 真实性评分 | 80%(示例) |
以上 IP 地址为文档示例保留地址。列出的数值和扣分项用于说明如何阅读报告,不能作为通用评分公式。
单个检测工具的局限
同一个浏览器可能在某个工具中得分很高,却在另一个工具中触发警告,因为各工具检查的信号不同。
商用反机器人系统还会考虑 TLS 连接细节和浏览行为。供应商不会公开这些信息的具体权重。
可以用两到三种工具检测同一个浏览器,例如 BrowserScan、BrowserLeaks 和 CreepJS。这样可以看出哪些结果一致,哪些结果存在差异。
机器人检测系统如何使用这些信号?
反机器人系统会利用浏览器数据辅助判断收到的流量。系统会寻找矛盾和自动化迹象,再结合连接信息和站内活动综合评估。
指纹的一致性与唯一性
设计师安装的字体可能让浏览器更容易被识别,但这并不一定意味着存在自动化操作。Cloudflare、DataDome 和 Akamai 都使用各自的专有模型。信号的一致性可能影响判断,但具体权重并未公开。
- UA 和 UA-CH。两者报告的浏览器和操作系统是否一致?
- WebGL 供应商和平台。图形信息是否符合该系统的实际情况?
- 时区和 IP 地址对应位置。两者是否相符?如果不相符,VPN 能否解释这一差异?
- IP 地址信誉。该地址是否曾与可疑活动有关?
反复随机化 Canvas 的结果可能造成数据不一致,但这无法证明存在自动化操作。Brave 使用名为 canvas farbling 的随机化机制,其设计目标是让同一网站在一个会话内获得稳定的结果。即使用户正常浏览,检测工具也可能将其标记为数据篡改。
网站可以读取 navigator.webdriver,判断浏览器是否由自动化工具控制,包括 QA 测试中的自动化操作。浏览器缺少某些功能也可能触发警告,而隐私设置有时就会造成这种情况。仅凭指纹异常或缺少某个 API,无法断定访问者是机器人。
BrowserScan 在整个检测流程中的作用
BrowserScan 通过 JavaScript 收集指纹数据,并检查网络泄漏。单独的 TLS 相关测试有助于诊断问题,但无法复现网站完整的机器人检测流程。商用系统还会分析多次请求中的连接情况和活动。
检测流程可能涉及以下信号和检查。
- TLS 和 JA4 指纹。反映浏览器建立加密连接时的特征。
- 基于机器学习的行为分析。通过分析请求、点击、输入和滚动,寻找自动化迹象。
- IP 地址和 ASN 的信誉。关注与 IP 地址及其所属网络相关的活动。
- 挑战和验证码。系统需要更多依据时,会触发这类额外检查。
在 QA 测试中,如果意外遇到验证码或拦截,可以先用 BrowserScan 检查浏览器的基准配置,再到网站日志中排查。
这些信号有助于理解为什么网站可能将正常访问者误判为机器人,即使浏览器指纹看起来并无矛盾。
BrowserScan、CreepJS、BrowserLeaks 与其他检测工具对比
这些工具各有侧重。有的主要检查泄漏,有的则关注浏览器数据的一致性或指纹的唯一性。
工具对比表
| 工具 | 主要优势 | 评分方式 | 网络泄漏检测 | 适用场景 |
|---|---|---|---|---|
| BrowserScan | 浏览器指纹概览和连接泄漏检测 | 以百分比显示真实性评分,并解释扣分项 | IP、WebRTC 和 DNS 检测 | 快速进行整体检查 |
| BrowserLeaks | 对单项浏览器功能进行详细检测 | 提供各项结果,无统一总分 | 提供专门的 IP、WebRTC 和 DNS 检测 | 排查具体泄漏或指纹属性 |
| CreepJS | JavaScript 数据的一致性及浏览器数据被修改的迹象 | 提供详细指标,涵盖数据不一致、隐私保护及无头浏览器行为 | 包含 WebRTC 检测,网络检测范围相对较窄 | 技术研究和浏览器配置分析 |
| Pixelscan | 快速检查指纹一致性 | 提供一致性判断和各项测试结果 | 分别提供 IP、VPN、WebRTC 和 DNS 工具 | 日常检查浏览器和连接 |
| AmIUnique / Cover Your Tracks | 了解指纹的唯一性和被追踪的情况 | AmIUnique 将指纹与其数据集进行比对。Cover Your Tracks 则报告浏览器的追踪防护情况和指纹的唯一性。 | 检测能力比专门的泄漏检测工具有限 | 了解网站如何利用浏览器信息进行追踪 |
请以各工具官方网站当前公布的功能和可用情况为准。
不同场景下如何选择工具?
初步检查时,可以用 BrowserScan 快速了解浏览器配置和连接情况。评分和警告能帮助你确定哪些项目值得进一步检查。
如果要排查某一项结果,例如 WebRTC 检测中出现了意外的地址,或 WebGL 信息和预期不符,可以使用 BrowserLeaks。每项检测都有单独的页面展示详细数据。
如果你怀疑某个扩展或隐私工具修改了浏览器数据,导致信息不一致,可以试试 CreepJS。它的结果较为专业,解读时可能需要更多时间。
Pixelscan 可以快速检查浏览器配置中是否存在不一致之处。
如果想进一步了解指纹的唯一性,可以试试 AmIUnique。Cover Your Tracks 还会检测浏览器拦截追踪器的效果。
为便于比较,请在同一个浏览器中运行各项测试,并保持设置和连接不变。
如何用 BrowserScan 检测浏览器指纹?
第一次检测时,使用平时的设置,并保存结果供后续对照。
操作步骤
- 打开 browserscan.net。主要检测会自动开始。等待结果加载完毕。
- 查看真实性评分以及报告列出的扣分项(如有)。
- 查看 IP 和 WebRTC 检测结果。启用 VPN 时,通常应看到 VPN 服务器的公网 IP 地址。如果 WebRTC 结果里出现了额外的公网 IP 地址,值得进一步确认。它可能是你平时使用的互联网连接的地址。
- 查看详细信息。Hardware、Browser 和 Software 部分会显示图形测试结果、浏览器信息、语言和时区。查看主页上的 DNS Leak 字段。如果要查看 DNS 解析器列表,请打开单独的 DNS Leak Test。
- 保存检测结果。记录评分和相关数值,或截图保存,以便之后对照。
- 每次只更改一项设置,然后重新检测。同时更改多项设置,很难判断是哪一项影响了结果。
Anonymous 和 Blacklist 等部分字段会提示访问者登录。主要的指纹检测无需账号即可使用。
更换 VPN 或调整扩展后的检测建议
- 更换 VPN 服务器后,重新运行 IP、WebRTC 和 DNS 检测。
- VPN 可能会改变 IP 地址对应的位置,而浏览器仍保留本地时区。出现这种差异不一定意味着有泄漏。
- 排查扩展时,每次只停用一个扩展,然后重新检测。
- 浏览器更新后重新检测,因为它支持的功能和报告的数值可能会变化。
- 在 QA 测试中,可以用 BrowserScan 确认测试配置报告的浏览器、操作系统和硬件信息是否一致。如果更新后结果有变化,先与上一次检测结果对照,再排查验证码故障。
BrowserScan 的优点、局限与总体评价
优点
- 基础检测免费。主要的浏览器指纹检测无需付费或注册。
- 启动快。打开网站后,主要检测会自动开始。
- 结果集中。一份报告汇总了浏览器指纹数据、真实性评分和连接泄漏检测结果。
- 报告易读。可以先看评分和扣分原因,再深入查看技术细节。
局限
- 评分规则未完全公开。BrowserScan 会解释各项扣分原因,但不公开完整的评分公式。
- 技术局限。CreepJS 能提供更详细的 JavaScript 行为信息。BrowserScan 也无法判断某个网站的反机器人系统是否会标记你的浏览器。
- 界面会变化。标签和布局可能调整,因此旧截图和操作说明不一定和当前网站一致。
- 涉及技术术语。要读懂详细结果,可能需要先了解 WebGL、Client Hints 或 DNS。
- 有广告。BrowserScan 会展示广告和合作服务链接,其中包括指纹浏览器。阅读报告时,注意区分检测结果和推广内容。
2026 年总体评价
BrowserScan 适合做基础的浏览器指纹和泄漏检测。你可以快速了解浏览器配置,无需逐一解读指纹的各项数值。
如果需要深入排查,可以用 BrowserLeaks 或 CreepJS 进一步查看具体结果。
你可以在 browserscan.net 上运行检测。
常见问题

给 QA 团队的建议
BrowserScan 也可用于自有网站的 QA 测试。它的指纹和泄漏检测有助于发现测试浏览器的配置问题,为排查验证码或反机器人系统的行为提供线索。仅凭这些结果,无法解释某一次验证为什么触发。
在获得授权的 QA 测试中,CapMonster Cloud 支持对 reCAPTCHA v2/v3、Cloudflare Turnstile 和 GeeTest 进行验证码自动化测试。完整列表见技术文档。
总结
2026 年,BrowserScan 仍是一款实用的浏览器指纹和泄漏检测工具。解读评分时,要结合各项检测结果。如果需要深入排查,可以与 BrowserLeaks 或 CreepJS 的结果对照。报告有助于发现数据不一致的问题,但无法预测每个网站会如何处理访问请求。
NB: 请注意,本产品仅用于对您自身的网站以及您依法拥有访问权限的资源进行自动化测试