LinkedIn 验证码无法完成:2026 年报错与修复指南
你输入密码,页面闪一下,本该出现信息流,结果卡在过不去的安全验证上。或者拼图做完了,LinkedIn 还是回一句 Your noCAPTCHA user response code is missing or invalid。
关键在这里:LinkedIn 验证码过不去时,问题通常不在拼图本身,而在会话、网络,或是旧的报错文案硬套在更新的验证上。(CAPTCHA 在 LinkedIn 自己的表述里是 Completely Automated Public Turing test to tell Computers and Humans Apart——用来把人和机器人分开的测试。)
下文会讲:每条提示是什么意思、LinkedIn 在 2026 年实际下发的是什么验证、为什么会坏、按顺序该怎么修、注册和登录有何不同、移动端 App,以及什么时候该停手排查、转去联系客服。

LinkedIn 验证码与安全检查常见报错说明
LinkedIn 验证码报错几乎总是那几句固定提示。对上自己的那条,修复清单马上变短。
"Your noCAPTCHA user response code is missing or invalid"
你做完了,点了提交,LinkedIn 回的却是 Your noCAPTCHA user response code is missing or invalid。
拆开看: response code 是一枚令牌——验证控件交给浏览器、再让浏览器交回去的短时、一次性证明串。这个名字比你刚做完的那道题更老:“noCAPTCHA” 是 Google 给勾选型 reCAPTCHA 的叫法,LinkedIn 的措辞沿用的是那套系统报告“应答令牌有问题”的方式——没送、格式坏了或过期、或者已经用过。LinkedIn 现在并不点名这条字符串背后的供应商,所以把它当成错误处理里的标签来读,而不是屏幕上到底渲染了什么的证据。无论如何,这都不是对你答案的判决:令牌根本没以可用形态到达。隐私扩展或被拦掉的 JavaScript 能解释一种情况;过期的标签页解释另一种。这和我们指南里讲的 无效验证码错误是同一类拒识。
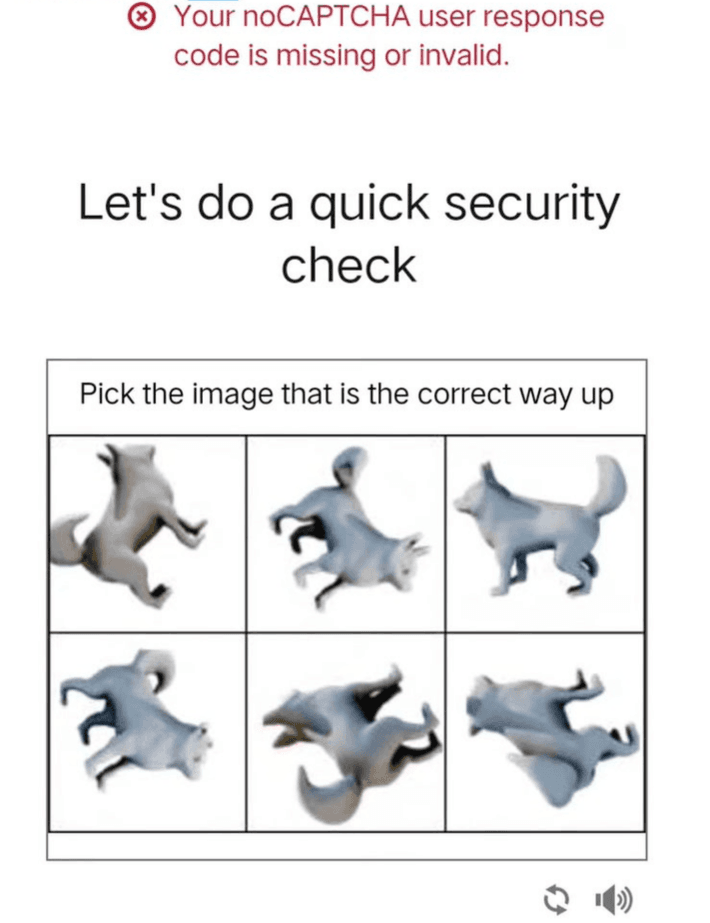
登录页上的 noCAPTCHA 报错原文
LinkedIn 验证码图片不显示或加载失败
空白框。转圈转不停。本该放拼图的地方只剩坏掉的边框。
这道验证跑在第三方框架里——Arkose 类挑战通常是从 client-api.arkoselabs.com 下发的 iframe——所以拦框架的东西也会拦拼图:内容拦截器、公司 DNS 过滤、拉满的跟踪保护。老旧浏览器会从另一条路走到同一个空框:控件脚本它根本跑不起来。LinkedIn 自己的安全验证说明补上了另一半:要完成检查,必须开启 cookie。
LinkedIn 验证码死循环(答对了仍被拦)
做完、刷新、新拼图、再来一遍。LinkedIn 验证码死循环通常说明坏的不是题目本身,而是会话或风险评分。Cookie 在两次尝试之间被拒或被清掉,或者 LinkedIn 的评分看着你连入的 IP,决定再问一次。被拒的令牌完全不能说明答案对不对:服务器还没走到那一步。
“LinkedIn reCAPTCHA error”及类似提示
有时完全没有细节——一句干巴巴的 LinkedIn reCAPTCHA error,或安全页上的 “something went wrong” 横幅。这些措辞只告诉你验证步骤失败了,并不告诉你是哪家供应商失败。模糊的 LinkedIn 验证码报错,按上面的 noCAPTCHA 错误同样处理:同一类原因,同一套修复顺序。
安全检查 / 验证加载不出来(不一定是验证码)
LinkedIn 安全检查一直完不成,并不总是拼图的问题。同一道拦截页上,LinkedIn 还会用邮箱验证码、短信验证码、LinkedIn App 里的推送,以及身份核验。拦截页(checkpoint)是登录看起来异常时——比如陌生设备或地点——插在你和账号之间的中间页。如果 LinkedIn 卡在安全检查上,而你根本没见过图片、滑块或拼图,先看下文安全检查一节,再去走验证码修复。
2026 年 LinkedIn 上的 FunCaptcha(Arkose)与 reCAPTCHA
LinkedIn 在拦截页上到底下发什么,没有公开文档——公司不点名挑战供应商。能有证据说的是:第三方分析和识别服务商在 LinkedIn 注册及安全敏感流程里持续观察到 Arkose Labs 挑战;而 LinkedIn 自己的帮助页仍在描述带 “Try a different image” 链接和音频选项的经典图片验证码。实际两边都可能碰到,所以先看清屏幕上是什么,再套修复办法。
关于名字。Arkose Labs 起步时叫 FunCaptcha(后来是 SwipeAds),之后才改品牌;2022 年 12 月推出 Arkose MatchKey 作为当前挑战套件。“FunCaptcha” 仍作为日常叫法,以及 API 和页面标记里的标识符(FunCaptchaTask、隐藏的 FunCaptcha-Token input)活着。转动物拼图属于上一代;MatchKey 靠的是在极大变体池里做匹配和选择。
登录或注册时你会看到什么
Arkose 挑战表现为带品牌的控件:一句短指令、进度指示,通常还有两轮或更多。经典 reCAPTCHA 则是勾选框或点选图片网格;LinkedIn 的旧式验证码是要你输入字符。如果挑战有轮次和可交互对象,你面对的就是 Arkose。
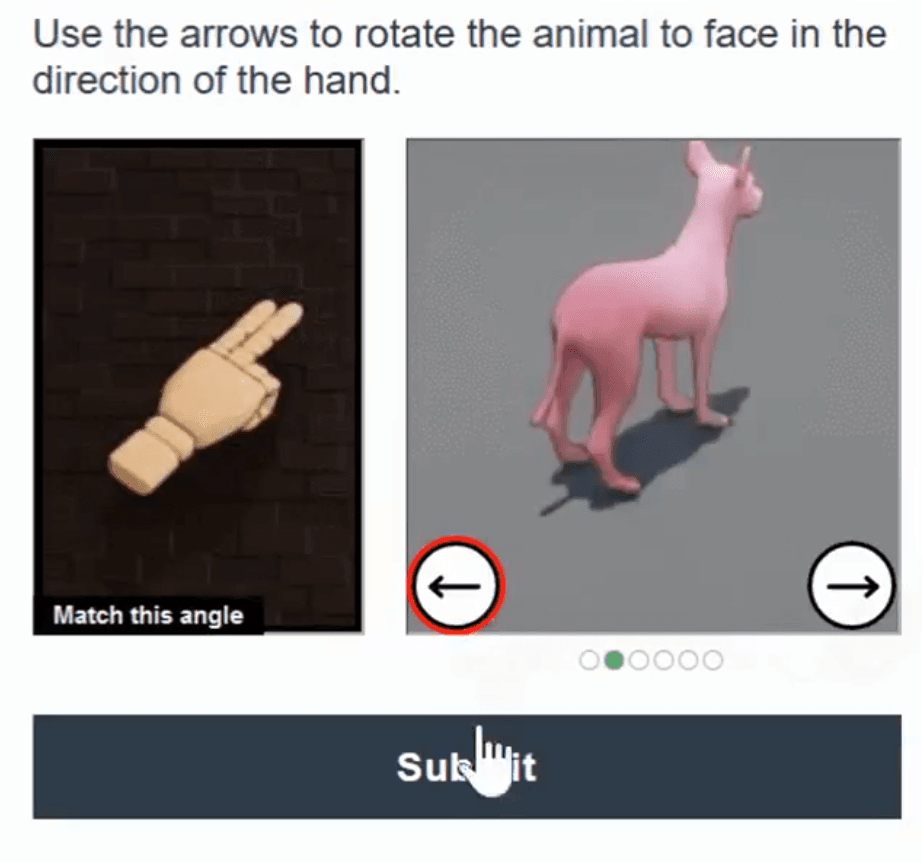
LinkedIn 拦截页上的 Arkose FunCaptcha 控件
为什么 LinkedIn 报错文案里仍写 “noCAPTCHA”
你做完的挑战和你拿到的报错,可以来自同一张登录表单的不同年代。LinkedIn 回给你的 noCAPTCHA 源自 Google 的勾选型 reCAPTCHA,但人们是在现代交互挑战之后看到它的——这更像遗留的错误处理,而不是控件配错了。确实容易混,但不代表给你看的是错误的验证控件。
如何判断眼前是哪种挑战(给开发者的 DevTools 提示)
打开 DevTools,切到 Network 或 Elements,刷新拦截页,看挑战 iframe 是从哪里拉的。
- Arkose:请求打到 *.arkoselabs.com 主机,路径通常类似 /fc/gt2/public_key/<public key>;DOM 里是 id 为 verification-token 或 FunCaptcha-Token 的隐藏 input。
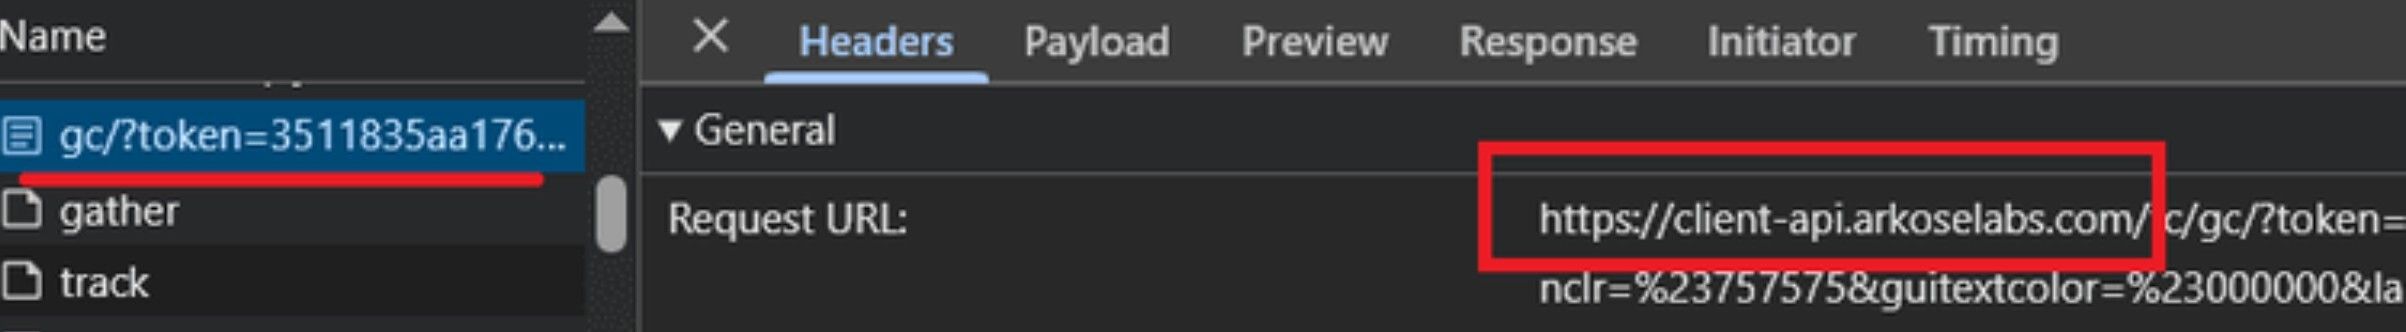
- Google reCAPTCHA:请求打到 google.com/recaptcha;DOM 里是 g-recaptcha-response 字段。
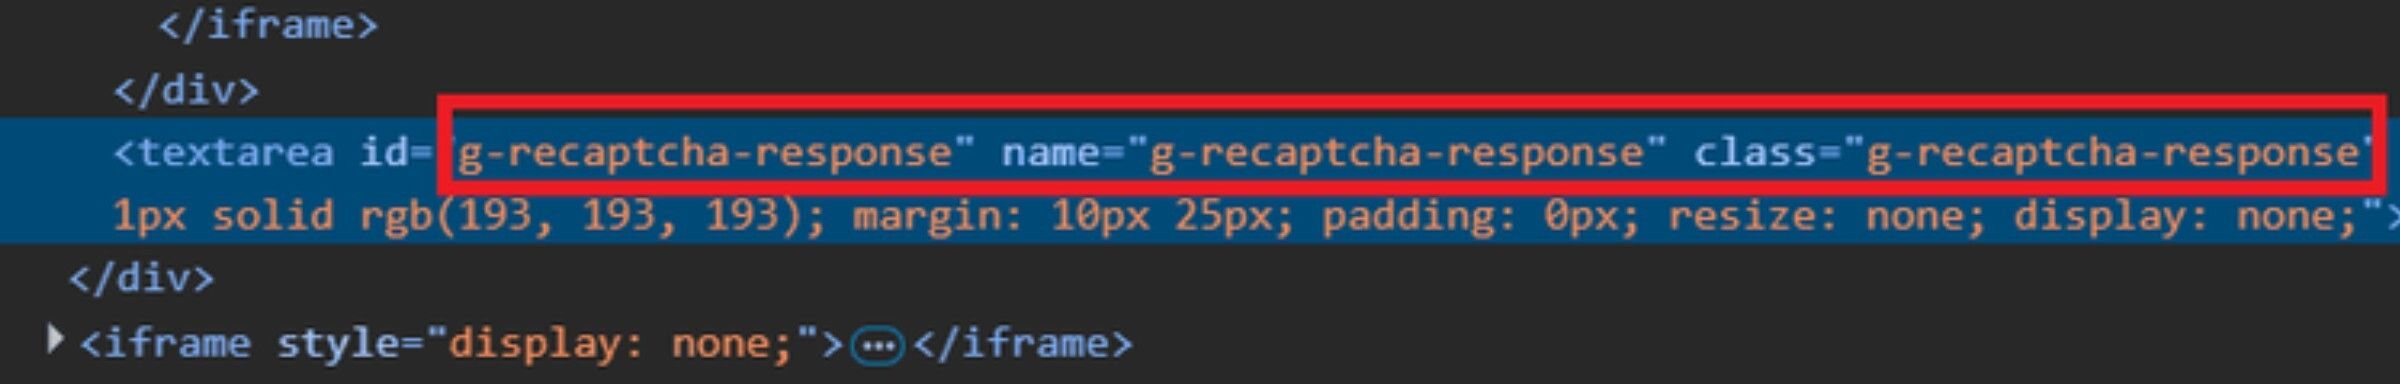
只读的一行诊断,用来看页面上有哪一种(粘贴到 DevTools > Console):
同一个面板也能看出控件是否在渲染之前就被拦掉了。
有一条值得记住:现代挑战供应商会读设备和行为信号来给请求打分。用隐私工具把这些信号剥掉,在他们眼里你并不会更安全,而是更像自动化,挑战也会更难。
LinkedIn 验证码为什么过不去
五类反复出现的原因。没有公开拆过各自占比,所以下面的顺序是一线经验,不是统计。
浏览器、JavaScript、cookie 和扩展
挑战要跑起来并交回令牌,需要 JavaScript、第三方框架和 cookie。拦掉三者任一就会坏——LinkedIn 自己对安全验证失败的说明,第一条就是打开 cookie。过时的浏览器、对 linkedin.com 关闭的 cookie,以及拉满的跟踪保护,都是空白或被拒挑战的常见原因。
VPN、代理、数据中心 IP 和频率限制
LinkedIn 会给连入的 IP 打分。共享 VPN 出口、数据中心网段和公共代理承载很多人的流量,因此更常被限速或分到更难的挑战。更难的挑战加上低信任 IP,通常就会变成死循环,而不是一次过关。
新账号和可疑活动信号
十分钟前刚建的账号,和用了十年的账号,待遇本来就不一样。这是有意的:登录来自陌生地点或设备,或活动看起来异常时,LinkedIn 会弹出安全挑战。大量发邀请和私信、档案上邮箱未验证,都和更频繁的再次验证有关。猛点重试也帮不上——每一次尝试都是又一个数据点。
LinkedIn 侧故障或验证码服务器过载
有时你这边什么都没坏。挑战供应商或 LinkedIn 的拦截页服务降级时,控件会加载不出来,或对所有人拒绝本应有效的令牌。LinkedIn 没有面向会员的状态页,所以动手重建浏览器配置文件之前,实用做法是看第三方故障追踪和社交渠道。
会话 / 令牌问题(页面放太久、后退、长时间空闲)
令牌寿命短、且只能用一次。开会时把页面开着、点后退、同一登录表单开着第二个标签页、恢复昨天的会话——任何一种都会把 LinkedIn 已经不认的令牌送回去。结果就是 missing-or-invalid 报错,后面跟着一个完全正确的答案。
如何修复 LinkedIn 验证码(按步骤)
按这个顺序做,进去了就停。成本最低的 LinkedIn 验证码修复排在最前。通用于任何网站的建议在这篇 验证码无法完成的原因。下面按 LinkedIn 的拦截页来排顺序。
1. 清除 LinkedIn 的 cookie 和网站数据
清掉 linkedin.com 的 cookie 和网站数据——只清这个站,不是整个浏览器。你清掉的是不断重新触发挑战的陈旧会话和拦截页状态。点地址栏的锁或调谐图标,打开网站设置,清除数据。然后关掉标签页,重新打开 LinkedIn,从头登录。之后确认该站允许 cookie:没有 cookie,检查完不成。
2. 试试无痕 / 隐私模式,或干净的浏览器配置文件
隐私窗口没有 cookie、没有缓存脚本,多数环境下也没有扩展——Chrome 和 Edge 默认在 Incognito 里关掉扩展,Firefox 在隐私窗口里拦截扩展,除非你逐个放行。LinkedIn 验证码在那里能过,问题就在日常配置文件:某个扩展、过期 cookie、缓存的挑战脚本。单独的浏览器配置文件能做同样的测试,关窗口后还在——如果你天天用 LinkedIn,这一点很重要。
3. 关掉广告拦截和隐私扩展
广告拦截、脚本拦截、抗指纹插件、加固的隐私模式——任何一个都可能吞掉挑战框架或令牌请求。把 linkedin.com 加入白名单,然后完整刷新页面,不是只刷标签页。之后愿意再打开也可以。记住:拦截页过一次不会永久退役——LinkedIn 会定期再验证,活跃度高或邮箱未验证的账号更勤。
4. 关掉 VPN/代理——或换网络(手机热点)
卸掉 VPN 或代理,用平时的网络再试。卡在会过滤流量的公司或校园网上?改用手机热点。光这一步就能解开不少 LinkedIn 验证码死循环:运营商 IP 没有 VPN 出口那种共享滥用记录。
5. 更新浏览器;换 Firefox、Safari 或 Chrome 试试
把积压的浏览器更新装上,再试。控件还是不肯画出自己,就换一个环境打开 LinkedIn——Firefox、Safari、Chrome,日常不用的那个。深度魔改或不被支持的构建会在挑战上噎住,第二套浏览器能很快回答一个问题:是浏览器,还是网络?
6. 强制刷新,并马上做完验证码
强制完整重载,让页面拉一份新令牌:
- Windows(Chrome、Edge、Firefox): Ctrl+Shift+R
- macOS(Chrome、Edge、Firefox): Cmd+Shift+R
- macOS(Safari): Option+Cmd+R ——“Reload Page From Origin”。 Cmd+Shift+R 在 Safari 里 不 等于强制刷新。
然后一口气做完。不要切标签、不要后退、不要做到一半去倒咖啡。需要无障碍路径,用控件自带的音频或替代模式,而不是离开页面。
7. 卡在验证码死循环时,走 “Forgot password”
同一道挑战反复回来,就别再喂它,从 LinkedIn 登录页发起密码重置。填写账号上的邮箱或手机号;LinkedIn 会往这个地址或号码发 验证码——不是登录链接。输入验证码,设新密码,再登录。
对它能做什么要现实:这会把你转到验证码路径,有时能绕过一道怎么都过不去的挑战。这不是保证绕过。LinkedIn 写明重置过程中仍可能要两步验证码或额外挑战,也有人在重置流程里直接撞上 noCAPTCHA 报错。
还有一点值得知道:挑战就是过不去时,LinkedIn 登录页可能会提供核验身份的选项。更慢,但正是为这种情况准备的。
8. 换一台设备
拿起手机、平板,或另一台在别的网络上的电脑,从那里登录。这一步就能把设备侧原因——扩展、奇怪的浏览器构建、走偏的系统时钟——和账号本身的问题分开。别处能过,就重建第一台机器上的配置文件,然后继续。
9. 若 LinkedIn 在故障,先等再试
到处都渲染不出来,问题多半不在你。先等大约半小时——没有公布过的重试窗口,这是经验法则,不是规定——然后试一次。这期间别堆失败尝试。一天后在不同设备和网络上仍坏着?那是工单,不是浏览器问题。
注册 vs 登录:不一样的验证码问题
同一句报错,两种局面——修复顺序在两者之间是反过来的。
注册。 摩擦在这里叠起来。LinkedIn 在这一步写明了两项检查:验证码,以及电话核验——安全码通过短信或语音电话送达。你没有账号历史、没有受信设备 cookie、没有人为你背书——所以 VPN、数据中心 IP 或一次性邮箱会让挑战更难,或干脆再出一次。LinkedIn 注册验证码过不去时,先修网络:关掉 VPN,用住宅连接或移动数据,并用一个能真正收到验证码的真实手机号。清理浏览器排第二,因为全新浏览器几乎没有可清的状态。
登录。 老用户碰到的通常是拦截页,而不是纯注册验证码,典型症状是答对之后仍出现 LinkedIn 的 noCAPTCHA 错误——那句 missing-or-invalid。这里顺序反过来:先清 LinkedIn 的 cookie 和网站数据,再关扩展,再换网络。之后还在循环,值得试试密码重置路径(第 7 步)——它只对已有账号存在,而且是另一条核验通道,不是保证逃生口。
App vs 浏览器:LinkedIn 验证码怎么修
移动端这道挑战有三个落脚点:LinkedIn App 本身、手机浏览器,以及在别处点开链接时弹出的应用内浏览器。坏法各不相同。
App 里安全检查是空白或卡住,先清 App 缓存——Android 走系统设置,iOS 只能卸载或重装,因为 iOS 不提供按应用清缓存。重装能拿到干净会话;动手前确认你记得密码,若开了两步验证,还能拿到第二因素。
挑战出现在应用内浏览器里——比如在即时通讯里点了 LinkedIn 链接——改用完整浏览器打开。应用内浏览器处理 cookie 和第三方框架的方式各不相同,更严的会同时弄坏控件和依赖跳转的登录流。
不要并行叠会话。App 还停在拦截页中间,你又在移动网页登录,可能把刚拿到的一次性令牌作废。先走完一条流,再用另一条。
LinkedIn 移动 App 里的安全检查
LinkedIn 安全检查过不去(已经不是验证码)
“LinkedIn 核验不工作”的反馈,往往和拼图无关。如果你根本没见过拼图,多半面对的就不是验证码。同一道拦截页还覆盖邮箱验证码、短信验证码、检测到新设备时发到 LinkedIn App 的推送,以及身份核验。这些是不同系统,故障模式也不同。
身份核验由 LinkedIn 的合作方执行,你碰到哪一家取决于所在地。在美国、加拿大和墨西哥,档案身份核验由 CLEAR 处理,需要政府签发的证件,外加在上述国家之一登记的手机号。其余受支持国家走 Persona:用手机扫描带 NFC 的护照或政府证件——所以要能工作的是 NFC,而不只是摄像头。无法用其他方式恢复账号时,LinkedIn 也走 Persona,这一流程可能要求证件照片和一张自拍来对照。未满 18 岁的会员不能用 Persona 核验。
上面的验证码修复帮不了:验证码一直收不到、设备扫不了证件、或手机号已经过时。这些情况请查运营商投递和垃圾邮件箱、授予摄像头权限、确认 NFC 已开,并确保档案上的号码仍由你掌控。身份核验会采集个人数据——Persona 按自己的政策采集,LinkedIn 只收到有限字段(不含生物特征和证件号码),账号恢复场景下 LinkedIn 表示这些数据一般会在 14 天内删除。提交前先读清到底要什么。
值得开着对照的官方说明:
- 注册时的安全验证 ——注册阶段的验证码和电话核验。
- 重置密码 ——第 7 步描述的验证码流程。
- 两步验证的登录安全提示 ——App 内的推送批准。
- 通过 CLEAR 进行身份核验 和 通过 Persona。
- 核验身份以恢复账号访问。
若安全检查本身在不同设备和网络上都加载失败,这时该联系 LinkedIn 支持。
给 QA 和自动化团队:LinkedIn 上的 FunCaptcha
这一节面向在授权范围内测试自有集成的工程师。它不是给普通用户绕开 LinkedIn 防护的路径。
自动化测试何时会正当碰到 FunCaptcha
针对自有沙箱或已授权集成跑认证的测试套件,一旦流量看起来像自动化,就会撞上 Arkose 挑战。无头驱动、全新容器、数据中心出口都会抬高分数。第一反应应是收窄范围:少碰线上拦截页,并对不需要真挑战的步骤做 mock。
CapMonster Cloud 中的 FunCaptchaTask
授权测试环境里必须处理真实挑战时,CapMonster Cloud 在 FunCaptchaTask 参考里写明了任务类型。最常绊倒测试计划的几点,文档里都有:
- 任务要求 你自己的代理——代理字段必填,此类型没有无代理变体。若代理按 IP 授权,把 65.21.190.34 加入白名单。
- 在页面上采集参数和创建任务时,使用 同一条代理。
- 参数是 动态的。站点用到的 data[blob] 在挑战 iframe 加载后即失效,所以要在框架初始化之前采集。
- websitePublicKey(pk)和 funcaptchaApiJSSubdomain(surl,默认 client-api.arkoselabs.com)可从隐藏的 verification-token / FunCaptcha-Token input 读取。
- 提交解答时使用服务随令牌返回的 同一 User-Agent。
把文档当作真相来源,而不是测试计划里的假设。
频率限制、IP 声誉和代理陷阱(高层)
自动化跑失败,多数是基础设施原因。共享或数据中心 IP 段会招来更难的挑战,同一出口上的并行 worker 会撞频率限制,配置不当的代理会泄漏不一致的地理位置或时区信号。并发保持低,重试错开。挑战不断加码时,把它读成对测试设计的反馈——而不是再往里灌量的理由。
LinkedIn 验证码排查清单
给用户
- linkedin.com 的 cookie 和网站数据:清掉、允许 cookie,再在隐私窗口里重试。
- 在广告拦截和任何隐私扩展里把 LinkedIn 加入白名单。
- 下次尝试前关掉 VPN——或改用手机热点。
- 强制刷新后立刻完成挑战(Safari 用Option+Cmd+R);不要后退,不要开第二个标签页。
- 还在循环?走 “Forgot password” 或“核验身份”,然后联系支持。
给 QA 团队
- 碰到线上拦截页之前,先确认测试目标和授权。
- 先查 IP 声誉和出口类型,再怪挑战本身。
- 用自己的代理,采集参数和创建任务用同一条。
- 在挑战 iframe 加载前采集动态参数(blob)。
- 低并发、错开重试,以免撞上频率限制。
- 核对代理的地理位置、时区和语言彼此一致。
FAQ

用 CapMonster Cloud 做自动化测试
在授权范围内针对自有集成跑测试?CapMonster Cloud 为上文涉及的挑战家族写明了任务类型——Arkose 用 FunCaptchaTask,另有 reCAPTCHA v2、 reCAPTCHA v3、 reCAPTCHA v2 Enterprise 和 reCAPTCHA v3 Enterprise 的独立条目。接线之前先对照文档里的支持参数。
法律提示: 自动化必须符合平台服务条款和适用法律——LinkedIn 用户协议禁止未经其明确书面许可的自动化访问和采集。这里没有任何绕过账号限制、或登录不属于你的账号的办法。
结语
LinkedIn 验证码问题都走同一条短决策路径。先认报错原文,再认挑战类型——Arkose 交互拼图、LinkedIn 经典图片验证码,或遗留 reCAPTCHA / 根本不是验证码的安全检查。再套对应修复:令牌报错清 cookie 和扩展,死循环换网络,卡住了走密码重置的验证码流程。各设备都过不去,升级到 LinkedIn 支持。更广的上下文见 验证码无法完成的原因、 无效验证码错误 和 FunCaptchaTask 文档。
商标声明: 本文提及的 LinkedIn、noCAPTCHA、reCAPTCHA、FunCaptcha 及其他第三方名称均为其各自所有者的注册商标。CapMonster Cloud 是独立软件提供商,与上述任何公司均无关联,未获其授权、赞助或背书。文中引用仅出于信息与教育目的,用以说明这些技术如何运作。