

Гайд по reCAPTCHA Enterprise: оценки риска и токены
reCAPTCHA Enterprise — версия reCAPTCHA для Google Cloud. Она помогает сайтам и приложениям выявлять подозрительную активность. Через Enterprise API сайт проверяет токены reCAPTCHA в Google Cloud и оценивает риск взаимодействия. Вместе с оценкой API может вернуть коды, которые помогают её объяснить. reCAPTCHA теперь входит в Google Cloud Fraud Defense.
В этом гайде разберём, как проверяются токены, что означают оценки риска и чем Enterprise отличается от классической reCAPTCHA v3.

Главное
- Токен действует две минуты и проверяется только один раз. Для каждого защищённого действия нужен новый токен.
- Оценка варьируется от 0.0 (вероятно, бот) до 1.0 (вероятно, легитимное взаимодействие). До проверки безопасности доступны четыре из 11 уровней.
- Порог выбирает владелец сайта. Лучше сначала посмотреть на оценки реального трафика, не ограничивая запросы на их основе.
- Account Defender возвращает метки о поведении отдельных аккаунтов, если сервер передаёт стабильный идентификатор аккаунта при каждой оценке.
- Скрипт enterprise.js указывает на клиентскую интеграцию Enterprise. Способ проверки токенов нужно смотреть отдельно на сервере.
Что такое Google reCAPTCHA Enterprise
Google reCAPTCHA Enterprise помогает сайту решить, как обработать запрос. Из результата оценки сервер узнаёт, действителен ли токен, и, если доступна оценка риска, может использовать её, чтобы пропустить запрос, потребовать дополнительную проверку или заблокировать его.
Настройка и проверка токенов
Ключами и доступом к оценкам управляют в проекте Google Cloud. Если приложение работает в Google Cloud, используйте привязанный к нему сервисный аккаунт. За пределами Google Cloud REST-клиент может использовать Workload Identity Federation или API-ключ с ограничениями. Чтобы проверить токен через API оценок, вызовите projects.assessments.create. Google рекомендует создавать оценки только на сервере, поскольку запрос из браузера можно подделать.
Обратная связь и отчёты
У каждой оценки есть идентификатор. По нему сайт может позже пометить взаимодействие как легитимное или мошенническое. Google использует эти отметки, чтобы уточнять модель для конкретного сайта. Объём трафика и распределение оценок видны на странице Fraud Defense в консоли Google Cloud. Журналы можно экспортировать в BigQuery или использовать для дашбордов в Looker Studio.
Дополнительные функции Fraud Defense
В Fraud Defense также входят Account defense для защиты аккаунтов от злоупотреблений, Password defense для выявления скомпрометированных учётных данных, многофакторная аутентификация и Transaction defense для защиты платежей от мошенничества. У каждой функции свои требования к настройке. Они могут дополнять результат оценки.
Основные термины
- Ключ сайта. Публичный идентификатор ключа reCAPTCHA. Ключ создают в проекте Google Cloud, а его идентификатор добавляют в HTML страницы или URL скрипта. Для аутентификации сервер использует отдельные учётные данные. В документации Google этот идентификатор также называется key ID, а в API сервисов решения CAPTCHA — websiteKey.
- Токен. Зашифрованная строка ответа, которую браузер получает после вызова grecaptcha.enterprise.execute() или прохождения проверки с флажком. Токен поступает на сервер через promise, callback или поле формы g-recaptcha-response.
- Assessment. Запрос, с которым сервер отправляет токен в reCAPTCHA Enterprise API, и результат этого запроса в JSON. В результате есть tokenProperties, riskAnalysis и идентификатор оценки, по которому можно добавлять отметки.
- Оценка риска (score). Число от 0.0 до 1.0 в поле riskAnalysis.score. Чем выше значение, тем ниже риск. Оценка действительного токена может содержать score и в интеграциях с флажком.
- Действие (action). Метка, например login или checkout, которая обозначает проверяемое взаимодействие.
- Account Defender. Дополнительный модуль, который моделирует поведение отдельных аккаунтов и возвращает вместе с оценкой метки, например SUSPICIOUS_LOGIN_ACTIVITY.
- enterprisePayload (s). Необязательный объект в API CapMonster Cloud с дополнительными параметрами для некоторых интеграций Enterprise с флажком.
Как создаётся и проверяется токен reCAPTCHA Enterprise
Токен reCAPTCHA Enterprise создаётся в браузере. Сервер сайта отправляет его на проверку один раз. В интеграции с оценкой риска токен связан с действием, которое указал фронтенд. Процесс состоит из четырёх шагов.
- Страница загружает enterprise.js с ключом сайта и вызывает grecaptcha.enterprise.execute() с именем действия, например {action: 'LOGIN'}. Для ключей с флажком токен создаётся, когда посетитель проходит проверку в виджете.
- Google возвращает токен странице. Фронтенд передаёт его серверу сайта вместе с данными формы или запросом к API.
- Сервер создаёт оценку через reCAPTCHA Enterprise API в своём проекте Google Cloud. В запросе он передаёт токен, ключ сайта и ожидаемое действие, если интеграция использует действия. Для более точного обнаружения Google также рекомендует передавать User-Agent, IP-адрес и TLS-отпечаток JA3 или JA4 посетителя.
- Сервер проверяет, что tokenProperties.valid равно true, сравнивает tokenProperties.action с ожидаемым действием, если оно задано, и смотрит значение riskAnalysis.score. После этого он пропускает запрос, требует дополнительную проверку или блокирует его.
У токена два ограничения: он действует две минуты и проверяется только один раз. При повторной отправке того же токена результат проверки будет невалидным. Если посетитель слишком долго не отправлял форму или нужно защитить другое действие, фронтенд получает новый токен способом, предусмотренным для этого типа ключа.
Google рассматривает несовпадение действий как возможную попытку подмены. Например, если в результате оценки для checkout вернулось login, сервер может потребовать дополнительную проверку или заблокировать запрос. Если отклоняются токены, которые выглядят действительными, см. материал об ошибках проверки reCAPTCHA и способах их устранения.
Что означает оценка риска в reCAPTCHA Enterprise
Оценка reCAPTCHA Enterprise показывает риск отдельного взаимодействия по шкале от 0.0 до 1.0. Значение 1.0 означает, что запрос с высокой вероятностью легитимный, а 0.0 — что он, вероятно, мошеннический. При проверке действительного токена оценка может вернуться и для ключа, который показывает виджет с флажком.
В документации Google описано 11 уровней оценки. До автоматической проверки безопасности проекту доступны четыре значения: 0.1, 0.3, 0.7 и 0.9. Чтобы запустить проверку для доступа ко всем 11 уровням, добавьте платёжный аккаунт в проект Google Cloud.
Когда проект получает доступ к кодам причин, они могут пояснять оценку в поле riskAnalysis.reasons. В руководстве Google приведены пять кодов:
- AUTOMATION — взаимодействие похоже на действия автоматизированного агента.
- UNEXPECTED_ENVIRONMENT — событие пришло из нелегитимной среды.
- TOO_MUCH_TRAFFIC — объём трафика от источника события выше обычного.
- UNEXPECTED_USAGE_PATTERNS — взаимодействие заметно отличается от ожидаемого поведения.
- LOW_CONFIDENCE_SCORE — на сайте было слишком мало трафика для надёжной оценки риска.
Проекты с подпиской Enterprise также получают расширенные коды причин в extendedVerdictReasons. Google предоставляет их через отдел продаж и не публикует в открытой документации.
Google рекомендует сначала запустить reCAPTCHA с оценкой риска без применения порога. Посмотрите на оценки реального трафика и выберите порог для каждого защищённого действия. Например, низкая оценка при входе может стать поводом запросить MFA, а подозрительный комментарий — отправить на модерацию.
После подключения нового ключа Google рекомендует подождать не менее 48 часов, прежде чем принимать решения на основе его оценок. Результаты на staging и в первые семь дней после внедрения могут отличаться от оценок в production после накопления трафика.
Account Defender
Account Defender выявляет злоупотребления, изучая поведение отдельных аккаунтов на конкретном сайте. В актуальной документации Google функция называется Account defense. В поле ответа API accountDefenderAssessment и в более ранних материалах сохранилось название Account Defender.
Загружайте скрипт с ключом для оценки риска в фоновом режиме на всех страницах пользовательского сценария. Для важных действий, например LOGIN, передавайте стабильный идентификатор в event.userInfo.accountId. Подойдёт внутренний ID пользователя, детерминированно зашифрованный идентификатор или идентификатор, хешированный с помощью HMAC.
В ответе могут быть четыре метки: SUSPICIOUS_LOGIN_ACTIVITY — риск подстановки украденных учётных данных или захвата аккаунта, SUSPICIOUS_ACCOUNT_CREATION — подозрительные регистрации, PROFILE_MATCH — совпадение с профилем, отмеченным как доверенный после MFA или подходящей аннотации к оценке, RELATED_ACCOUNTS_NUMBER_HIGH — много связанных аккаунтов. Пустое поле означает, что у модуля нет дополнительных сведений для этой оценки.
reCAPTCHA Enterprise и v3: в чём разница на практике
Разницу между reCAPTCHA Enterprise и v3 проще понять, если сравнить проверку через оценки с прежней интеграцией через SiteVerify. Перенос ключа и выбор метода проверки на сервере — разные вещи.
Ключи. Классические ключи v3 создавали в reCAPTCHA Admin console. Google больше не выдаёт новые ключи Classic. По графику Google автоматический перенос в Google Cloud завершался в I квартале 2026 года. Перенесёнными ключами управляют в Google Cloud, и они могут продолжать работать с существующей интеграцией на клиенте и сервере.
Проверка. Сервер с прежней интеграцией v3 отправляет токен и секретный ключ в SiteVerify. Ответ сообщает, действителен ли токен, а для ключа v3 также содержит оценку и действие. CreateAssessment возвращает свойства токена и результаты анализа риска. В зависимости от доступа и настроек проекта в оценке также могут быть коды причин и результаты дополнительных функций, таких как Account Defender.
Диагностика. SiteVerify может вернуть коды ошибок проверки. В результате оценки поле tokenProperties.invalidReason может объяснить, почему токен недействителен, а riskAnalysis.reasons — почему взаимодействие получило такую оценку. Подробнее о тарифах и возможностях читайте в сравнении reCAPTCHA v2, v3 и Enterprise.
reCAPTCHA v2 Enterprise и reCAPTCHA v3 Enterprise
Под v2 Enterprise здесь имеются в виду ключи Enterprise с флажком, а под v3 Enterprise — ключи с оценкой риска. Классическому v2 Checkbox соответствует CHECKBOX, а классическому v3 — SCORE. У классического v2 Invisible свой тип ключа.
Ключи с флажком (v2 Enterprise)
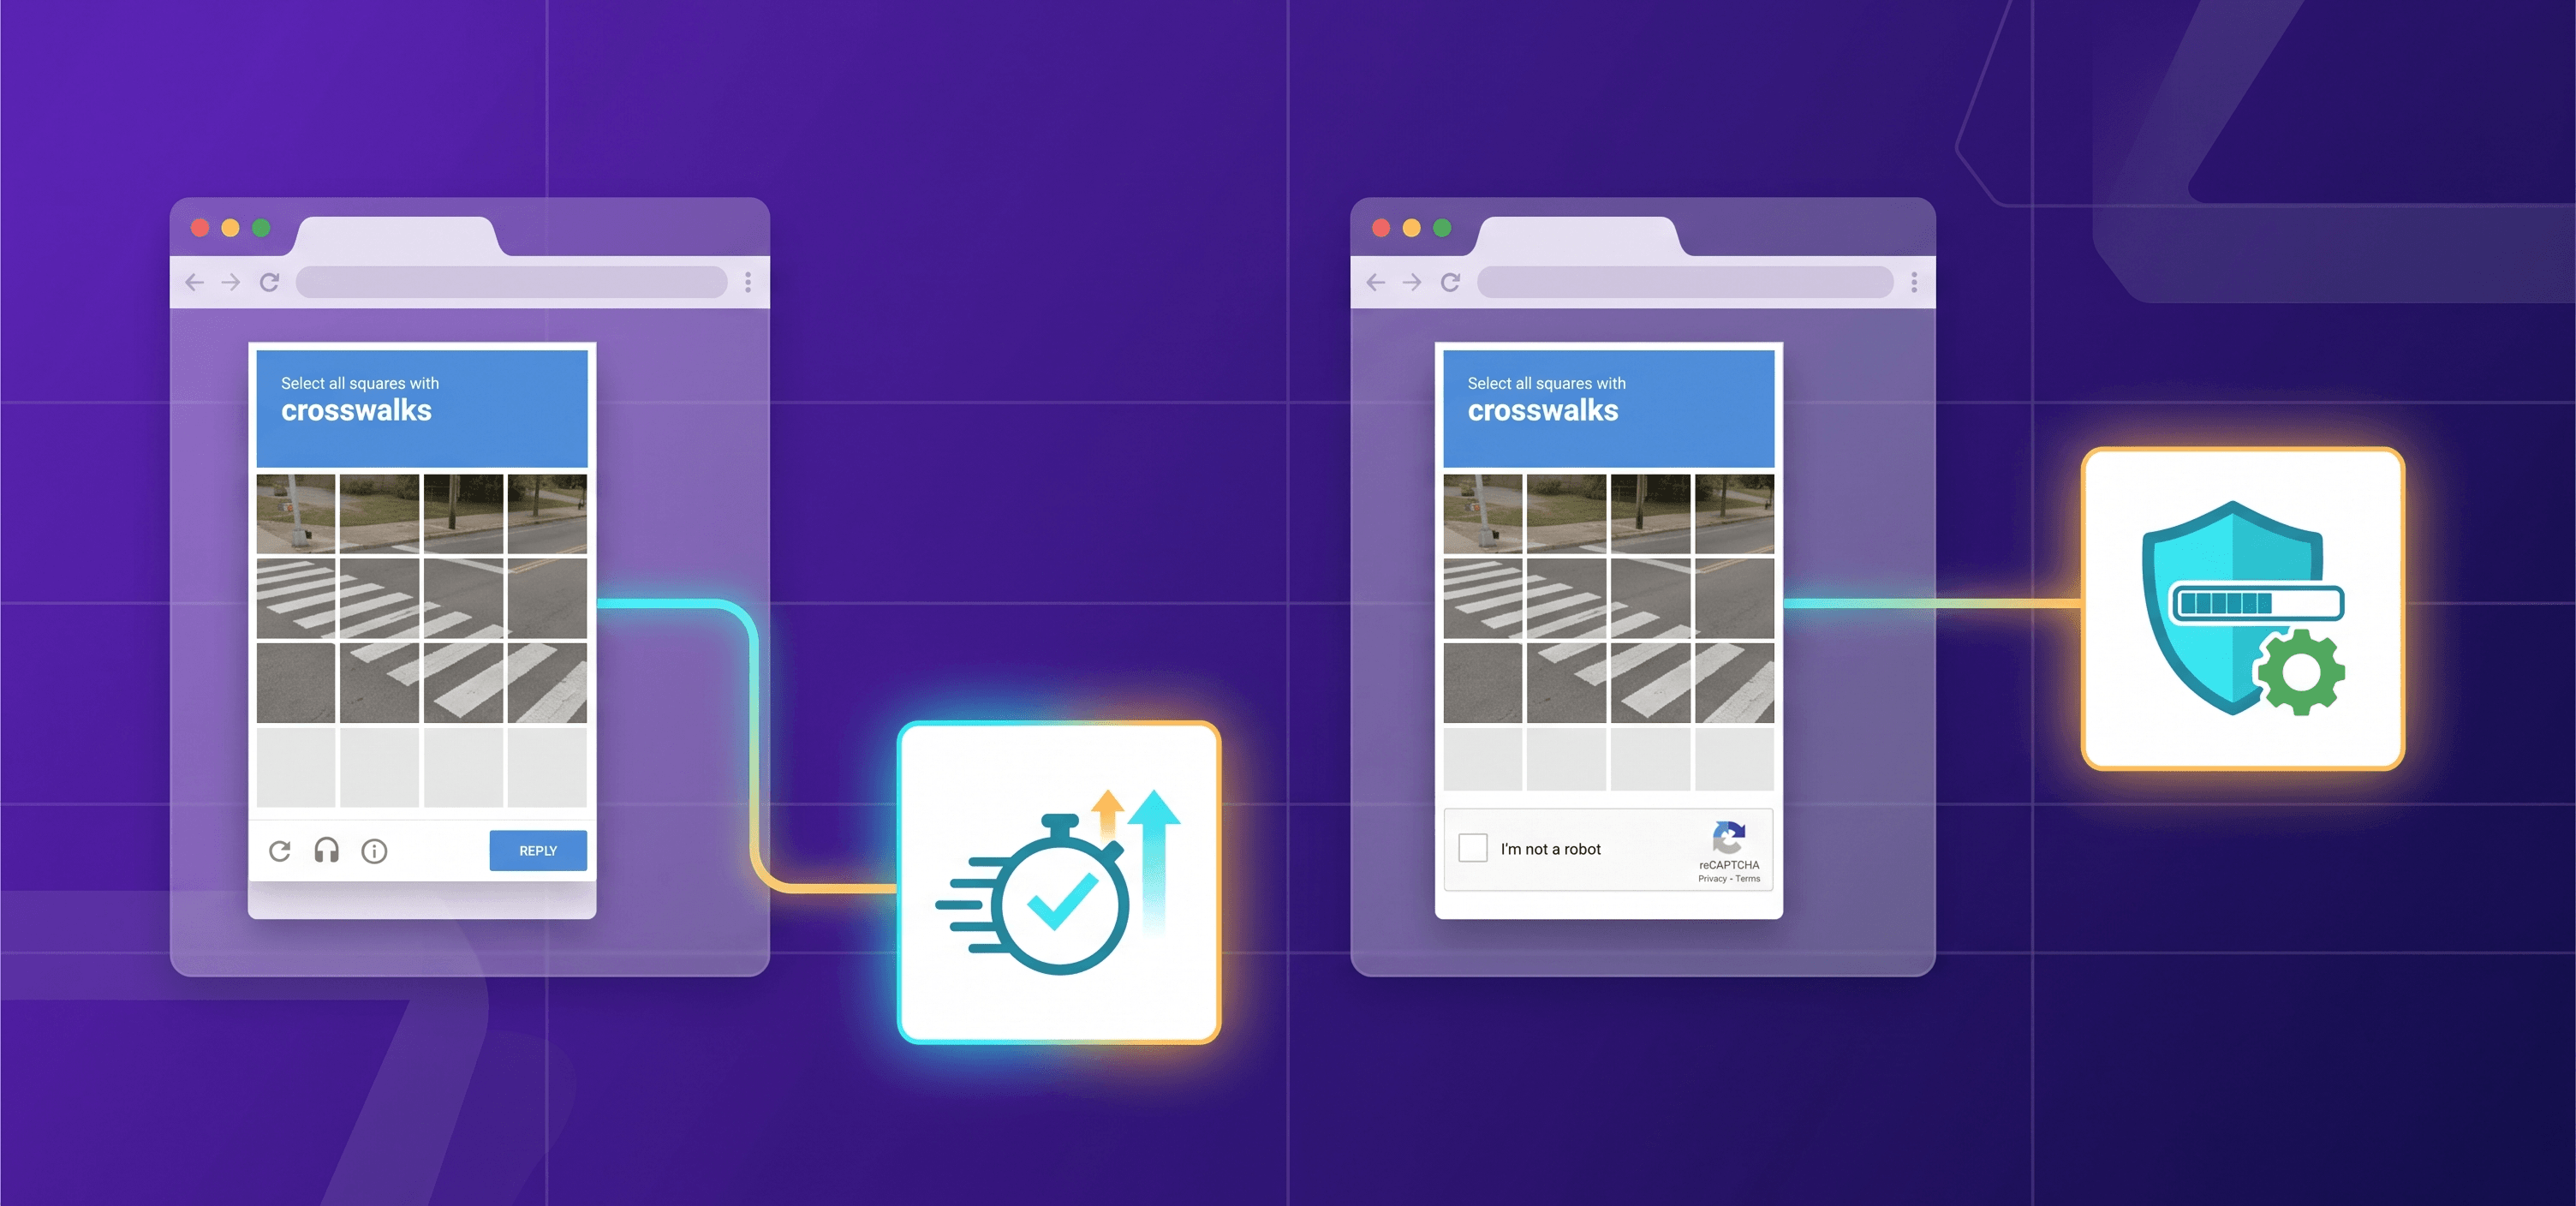
Ключи этого типа отображают виджет «Я не робот». После нажатия reCAPTCHA либо засчитывает проверку, либо показывает задание с изображениями, например просит выбрать дорожные знаки. В обоих случаях результат содержит оценку, поэтому сервер может применять порог так же, как для ключей с оценкой риска.
Google не рекомендует ключи с флажком: они усложняют проверку для посетителя и существенно не повышают точность. При явном рендеринге виджета с флажком действия не поддерживаются. В такой интеграции сервер не может опираться на проверку action. Google также предлагает ключи с проверкой по правилам: задание появляется, только если начальная оценка ниже порога, заданного сайтом.
Ключи с оценкой риска
С такими ключами посетитель не видит задания. Скрипт работает в фоне и возвращает токен при каждом вызове execute() со страницы. Google рекомендует этот тип ключей для сайтов.
Как определить, что на странице используется reCAPTCHA Enterprise
Самый явный признак JavaScript-интеграции Enterprise — страница загружает enterprise.js и вызывает grecaptcha.enterprise. Чтобы проверить свою интеграцию, откройте DevTools, перезагрузите страницу с открытой вкладкой Network и отфильтруйте запросы по recaptcha. Адреса могут выглядеть так:
https://www.google.com/recaptcha/enterprise.js?render=SITE_KEY
https://www.google.com/recaptcha/enterprise/anchor?ar=1&k=SITE_KEY
https://www.google.com/recaptcha/enterprise/reload?k=SITE_KEY
Прежняя JavaScript-интеграция загружает https://www.google.com/recaptcha/api.js. Флажок может выглядеть так же, а некоторые сайты используют www.recaptcha.net вместо www.google.com. Скрипт показывает, какая интеграция работает на клиенте. Чтобы выяснить, как проверяются токены, посмотрите, использует ли сервер SiteVerify или CreateAssessment.
Ключ сайта можно найти в четырёх местах: в параметре render= URL скрипта enterprise.js на страницах с оценкой риска, в параметре k= адресов anchor и reload, в атрибуте data-sitekey контейнера виджета на вкладке Elements или в свойстве sitekey, которое передаётся в grecaptcha.enterprise.render() во встроенном скрипте.
Когда уместна автоматизация reCAPTCHA Enterprise
Команды автоматизируют взаимодействие с reCAPTCHA Enterprise, чтобы проверять свои формы и логику верификации, с разрешения оценивать защиту от ботов и тестировать доступность.
Тестирование и разработка
Автоматизация тестов. Разработчики могут писать автотесты для веб-приложений с reCAPTCHA. Чтобы такие тесты выполнялись, CAPTCHA нужно эмулировать или проходить автоматически.
Контроль качества (QA). QA-инженеры могут проверить, как сайт реагирует на успешное и неуспешное прохождение CAPTCHA.
Сбор данных с разрешения владельца
Мониторинг цен и конкурентов. Компании могут автоматически собирать сведения о товарах и услугах на сайтах с CAPTCHA, если у них есть разрешение на автоматизированный сбор.
Анализ данных для исследований. Учёные и аналитики могут собирать данные для экономических, социальных и научных исследований.
Инструменты кибербезопасности
Пентесты. Специалисты по безопасности могут проверить реакцию приложения на автоматизированный трафик в системах, которыми они владеют или которые им явно разрешили тестировать.
Анализ уязвимостей. Специалисты оценивают, насколько эффективно CAPTCHA защищает от автоматизированных атак.
Доступность
QA-команды могут проверить, смогут ли пользователи войти или зарегистрироваться без интерактивного задания CAPTCHA. Если reCAPTCHA Enterprise настроена на оценку риска, проверка идёт в фоне. Пользователю не приходится выбирать изображения или нажимать на флажок.
Что означает обход reCAPTCHA Enterprise
Обход reCAPTCHA Enterprise — способ выполнить защищённое действие без стандартного задания reCAPTCHA. В контексте тестирования термин употребляют в двух случаях: когда меняют поведение CAPTCHA на собственном staging-сайте и когда проверяют действующую интеграцию с токеном от сервиса решения CAPTCHA.
Тестирование на staging
На staging-сайте, которым вы управляете, можно отключить CAPTCHA для тестовой среды или использовать тестовые ключи Google. Если отключить CAPTCHA, остальную часть сценария можно проверить отдельно. С тестовым ключом reCAPTCHA остаётся частью сценария, а результат становится предсказуемым. Google позволяет задать фиксированную оценку для тестов, а для тестового ключа с флажком — отключить показ задания.
Проверка действующей интеграции
Обходом также называют получение действительного токена через сервис решения CAPTCHA. При действующей интеграции сервер всё равно проверяет токен и применяет к результату оценки правила сайта. Действительный токен сам по себе не означает, что сайт одобрит запрос.
Постоянного обхода для действующей интеграции нет. Токен одноразовый и действует две минуты. Оценка риска зависит от сигналов конкретного взаимодействия, а модель Google меняется по мере накопления данных о трафике. Поэтому по одной оценке сложно предсказать, как Google оценит следующий запрос.
Если вы используете CapMonster Cloud в авторизованных тестах, в следующем разделе описаны различия между задачами для интеграций с флажком и с оценкой риска.
Как обойти reCAPTCHA Enterprise в автотестах с CapMonster Cloud
В CapMonster Cloud для reCAPTCHA v2 Enterprise используется задача RecaptchaV2EnterpriseTask, а для reCAPTCHA v3 Enterprise — RecaptchaV3EnterpriseTask. Обязательные и необязательные параметры каждой задачи приведены ниже. Подробнее о поддержке v2 читайте на странице решения reCAPTCHA Enterprise в CapMonster Cloud.
reCAPTCHA v2 Enterprise
Параметр | Обязательность | Описание |
|---|---|---|
websiteURL | Обязательный | URL страницы с reCAPTCHA. |
websiteKey | Обязательный | Публичный ключ сайта для интеграции reCAPTCHA. |
enterprisePayload (s) | Необязательный | Дополнительные настройки виджета Enterprise. |
apiDomain | Необязательный | Домен, с которого загружается API reCAPTCHA. |
userAgent | Необязательный | Строка, которая указывает браузер и его версию. Если указываете этот параметр, используйте User-Agent актуальной версии браузера. Устаревшая строка может привести к тому, что Google покажет сообщение «Update your browser». |
cookies | Необязательный | Дополнительные данные сеанса браузера. |
Настройки прокси | Необязательный | Тип, адрес и порт прокси (proxyType, proxyAddress, proxyPort), а при необходимости — учётные данные (proxyLogin, proxyPassword). |
minScore | Необязательный | Запрашиваемая минимальная оценка от 0.1 до 0.9. |
pageAction | Необязательный | Имя действия. По умолчанию — verify. |
reCAPTCHA v3 Enterprise
Параметр | Обязательность | Описание |
|---|---|---|
websiteURL | Обязательный | URL страницы с reCAPTCHA. |
websiteKey | Обязательный | Публичный ключ сайта для интеграции reCAPTCHA. |
minScore | Необязательный | Запрашиваемая минимальная оценка от 0.1 до 0.9. |
pageAction | Необязательный | Имя действия. По умолчанию — verify. |
Создание задачи reCAPTCHA Enterprise
В примерах ниже показаны запросы для reCAPTCHA v2 Enterprise с прокси и без него.
Пример запроса (с прокси)
{
 "clientKey": "API_KEY",
 "task": {
   "type": "RecaptchaV2EnterpriseTask",
   "websiteURL": "https://mydomain.com/page-with-recaptcha-enterprise",
   "websiteKey": "your-website-key",
   "enterprisePayload": {
     "s": "your-value"
   },
   "proxyType": "your-proxy-type",
   "proxyAddress": "your-proxy-address",
   "proxyPort": 1234,
   "proxyLogin": "your-proxy-login",
   "proxyPassword": "your-proxy-password",
   "userAgent": "Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/156.0.0.0 Safari/537.36"
 }
}
Пример ответа (с прокси)
{
 "errorId":0,
 "taskId":407533072
}
Пример запроса (без прокси)
{
 "clientKey": "API_KEY",
 "task": {
   "type": "RecaptchaV2EnterpriseTask",
   "websiteURL": "https://mydomain.com/page-with-recaptcha-enterprise",
   "websiteKey": "your-website-key",
	"minScore": 0.7,
   "enterprisePayload": {
     "s": "your-value"
   }
 }
}
Пример ответа (без прокси)
{
 "errorId":0,
 "taskId":407533072
}
FAQ

NB: Пожалуйста, обратите внимание, что продукт предназначен для автоматизации тестирования исключительно ваших собственных веб-сайтов и ресурсов, к которым у вас есть законное право доступа.