
Neste artigo, procuramos responder a todas as principais dúvidas. Para começar a resolver o problema, o primeiro passo é identificar qual sistema de proteção está sendo utilizado. Para isso, você pode consultar a lista de captchas e sistemas de proteção antibot mais populares, onde há exemplos visuais e sinais principais que ajudam a identificar rapidamente com o que você está lidando.
Se você notar que o seu site utiliza GeeTest CAPTCHA v3, o passo seguinte é estudar com mais detalhes as suas características e o seu funcionamento. Neste mesmo artigo, você também pode conferir o guia de integração do GeeTest CAPTCHA v3, para entender por completo como o sistema opera no seu site. Isso permitirá não apenas compreender a proteção atual, mas também planejar adequadamente a sua manutenção.

GeeTest CAPTCHA v3 é um sistema de proteção de sites contra ações automatizadas que podem prejudicar o serviço. Ele permite diferenciar usuários reais de bots, garantindo a segurança e o funcionamento estável do site.


Como resolver GeeTest CAPTCHA v3 com o CapMonster Cloud
Ao testar formulários com GeeTest CAPTCHA v3, é comum precisar confirmar se a captcha está funcionando e integrada corretamente.
Você pode testar manualmente a captcha incorporada no site.
- Abra a página do formulário e veja se a captcha é exibida.
- Tente enviar sem resolver — o servidor deve retornar erro.
- Depois de resolver corretamente, o envio precisa ocorrer sem falhas.
Para resolver automaticamente use ferramentas como o CapMonster Cloud, que recebe os parâmetros da captcha, processa em seus servidores e devolve um token pronto. Basta inseri-lo no formulário para passar na verificação sem interação humana.
Trabalhar com o CapMonster Cloud via API normalmente envolve as etapas abaixo:
 Criação da tarefa

 Envio da requisição API
Na requisição para resolver GeeTest CAPTCHA v3 é necessário informar os seguintes parâmetros:
type - GeeTestTask;
websiteURL - o endereço da página em que o usuário passa pela CAPTCHA. A URL correta é enviada no cabeçalho Referer na requisição para https://api-na.geetest.com/gettype.php;
gt - chave de identificação GeeTest gt para o domínio;
challenge - antes de cada tarefa é necessário enviar uma requisição que retorne um novo valor de challenge; caso contrário, um token expirado causará o erro ERROR_TOKEN_EXPIRED;
geetestApiServerSubdomain - subdomínio do servidor da Geetest API (deve ser diferente de api.geetest.com).

https://api.capmonster.cloud/createTask{
"clientKey":"YOUR_CAPMONSTER_CLOUD_API_KEY",
"task":
{
"type":"GeeTestTask",
"websiteURL":"https://www.example.com",
"gt":"022397c99c9f646f6477822485f30404",
"challenge":"7f044f48bc951ecfbfc03842b5e1fe59",
"geetestApiServerSubdomain":"api-na.geetest.com"
}
}{
"errorId":0,
"taskId":407533072
} Recebimento do resultado
https://api.capmonster.cloud/getTaskResult{
"clientKey":"API_KEY",
"taskId": 407533072
}{
"errorId":0,
"status":"ready",
"solution": {
"challenge":"0f759dd1ea6c4wc76cedc2991039ca4f23",
"validate":"6275e26419211d1f526e674d97110e15",
"seccode":"510cd9735583edcb158601067195a5eb|jordan"
}
} Aplicação do token na página
// npm install playwright @zennolab_com/capmonstercloud-client
// npx playwright install chromium

import { chromium } from 'playwright';
import { CapMonsterCloudClientFactory, ClientOptions, GeeTestRequest } from '@zennolab_com/capmonstercloud-client';

const API_KEY = 'your_capmonster_cloud_api_key';
const DEMO_PAGE = 'https://example.com';

(async () => {
  const browser = await chromium.launch({ headless: false });
  const page = await browser.newPage();

  console.log('Abrindo a página...');
  await page.goto(DEMO_PAGE, { waitUntil: 'networkidle' });

  console.log('Obtendo os parâmetros da CAPTCHA...');
  const init = await page.evaluate(async () => {
    // Enviamos uma requisição para o servidor para obter os parâmetros init-params da GeeTest — substitua pelo seu endpoint
    const r = await fetch(`/api/v1/example/gee-test/init-params?t=${Date.now()}`);
    return r.json();
  });
  console.log('Init params:', init);

  console.log('Criando uma tarefa no CapMonster Cloud...');
  const cmc = CapMonsterCloudClientFactory.Create(new ClientOptions({ clientKey: API_KEY }));
  const solRaw = await cmc.Solve(new GeeTestRequest({ websiteURL: DEMO_PAGE, gt: init.gt, challenge: init.challenge }));
  const sol = solRaw.solution || solRaw;
  console.log('Solução da CAPTCHA:', sol);

  console.log('Inserindo a solução nos campos ocultos...');
  await page.evaluate(s => {
    ['challenge','validate','seccode'].forEach(n => {
      const el = document.querySelector(`input[name="geetest_${n}"]`);
      if(el) el.value = s[n];
    });
  }, sol);

  await page.click('button[data-action="test_action"]'); // substitua pelo seu valor
  console.log('Enviando a requisição de verificação (verify) para o servidor...');
  const result = await page.evaluate(async () => {
    const payload = {
      geetest_challenge: document.querySelector('input[name="geetest_challenge"]')?.value,
      geetest_validate: document.querySelector('input[name="geetest_validate"]')?.value,
      geetest_seccode: document.querySelector('input[name="geetest_seccode"]')?.value
    };
    // substitua pelo seu valor
    const r = await fetch('/api/v1/example/gee-test/verify', {
      method:'POST',
      headers:{'Content-Type':'application/json'},
      body: JSON.stringify(payload)
    });
    return r.json();
  });

  console.log('Resultado da verificação da CAPTCHA:', result);

  await page.waitForTimeout(3000);
  await browser.close();
})();1. Cadastre-se ou faça login na sua conta GeeTest.
2. Acesse o Captcha Dashboard e selecione CAPTCHA v3:
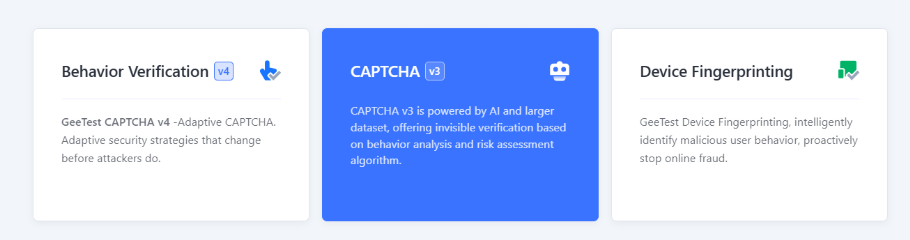
3. Clique em +New Captcha para criar uma nova CAPTCHA. Informe o nome da CAPTCHA (por exemplo, o nome do produto ou projeto), a URL do site onde ela será integrada e escolha o contexto de uso da CAPTCHA (por exemplo, Login / Cadastro / Recuperação de senha etc.).
4. Você vai receber um CAPTCHA ID e uma KEY únicos. Eles podem ser configurados no painel de segurança.
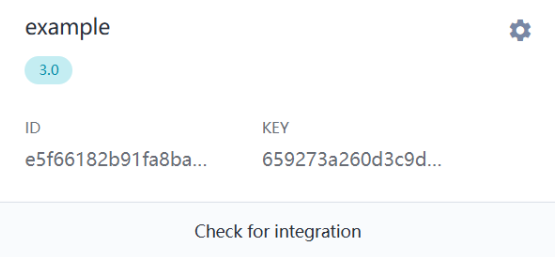
5. Configure a parte de servidor (Server SDK):
O servidor trabalha com duas APIs:
- API1 — inicialização (criação do challenge)
- API2 — verificação do resultado após a conclusão da CAPTCHA
<?php
header('Content-Type: application/json');

const CAPTCHA_ID = '07df3141a35**********19a473d7c50';
const CAPTCHA_KEY = '543b19036ef********8e07d121b81e9';

$path = parse_url($_SERVER['REQUEST_URI'], PHP_URL_PATH);

function getJson($url) {
    $res = @file_get_contents($url);
    return $res ? json_decode($res, true) : null;
}

// API1: inicialização
if ($path === '/register') {
    $data = getJson("https://api.geetest.com/register.php?gt=" . CAPTCHA_ID . "&json_format=1");
    echo json_encode($data ? [
        'gt' => CAPTCHA_ID,
        'challenge' => $data['challenge'],
        'success' => $data['success'] === 1,
        'new_captcha' => true
    ] : ['success' => 0]);
    exit;
}

// API2: verificação
if ($path === '/validate' && $_SERVER['REQUEST_METHOD'] === 'POST') {
    $req = json_decode(file_get_contents('php://input'), true);
    $data = getJson("https://api.geetest.com/validate.php?" . http_build_query([
        'seccode' => $req['geetest_seccode'] ?? '',
        'challenge' => $req['geetest_challenge'] ?? '',
        'gt' => CAPTCHA_ID,
        'json_format' => 1
    ]));
    echo json_encode(['success' => !empty($data['seccode'])]);
    exit;
}

http_response_code(404);
echo json_encode(['error' => 'Not found']);
6. Conecte a parte de cliente (Client SDK):
No front-end, você carrega o gt.js e chama initGeetest, passando os parâmetros recebidos do servidor (API1). Exemplo usando ajax:
ajax({
    url: "https://example.com/register",
    type: "get",
    dataType: "json",
    success: function (data) {
        initGeetest({
            gt: data.gt,
            challenge: data.challenge,
            offline: !data.success,
            new_captcha: true
        }, function (captchaObj) {
            captchaObj.appendTo("#captcha");

            captchaObj.onSuccess(function () {
                const result = captchaObj.getValidate();
                ajax({
                    url: "https://example.com/validate",
                    type: "post",
                    contentType: "application/json",
                    data: JSON.stringify(result),
                    success: function(res) {
                        if (res.success) alert('CAPTCHA passed');
                        else alert('CAPTCHA failed');
                    }
                });
            });
        });
    }
});
Verificando o funcionamento
Certifique-se de que:
- /register retorna um challenge
- A CAPTCHA é exibida corretamente
- Após concluir a CAPTCHA, você vê no console do navegador uma requisição para /validate
- O servidor retorna "success": true
Failback (modo de contingência)
Se o servidor GeeTest não estiver disponível:
- O cliente recebe success: false
- A CAPTCHA muda para o modo local (funciona sem conexão com o GeeTest Cloud). Para testar, basta informar um CAPTCHA_ID inválido (por exemplo, 123456789).


Captchas suportados
 reCAPTCHA v2reCAPTCHA v3reCAPTCHA v2 EnterprisereCAPTCHA v3 Enterprise
 GeeTest
 Cloudflare TurnstileCloudflare Bot Challenge
 DataDome
 Tencent CAPTCHA
 Amazon Waf
 Faucet Pay
 Imperva (Incapsula)
 Prosopo
 Text CAPTCHA
 BinanceComplexImageTask Recaptcha
 ComplexImageTask RecognitionreCAPTCHA Enterprise (Spotify, Yahoo)
 Yidun
 MTCaptcha
 Altcha
 Funcaptcha
 TSPD
 Hunt
 Alibaba
 Friendly
Se você herdou um site que já tem um captcha ou outro sistema de proteção instalado e não tem acesso ao código, não tem problema! É bem fácil identificar qual tecnologia está sendo usada. Para verificar se tudo está funcionando corretamente, você pode usar o serviço de reconhecimento CapMonster Cloud em um ambiente de testes isolado, para garantir que o mecanismo de processamento de tokens e a lógica de verificação estejam funcionando corretamente.
No caso de GeeTest CAPTCHA v3, basta identificar o sistema, analisar o comportamento dele e se certificar de que a proteção está funcionando corretamente. No artigo, mostramos como identificar GeeTest CAPTCHA v3 e onde encontrar instruções para a integração ou reconfiguração, para que você consiga manter a proteção com segurança e controlar o funcionamento dela.

 Documentação do GeeTest v3 →Documentação do CapMonster Cloud (integração com GeeTest v3) →Criação de conta no GeeTest →Criação de conta no CapMonster Cloud →

Perguntas frequentes sobre GeeTest CAPTCHA v3
